在 AVD 内连接 Azure 文件共享
先完成创建共享、Entra Kerberos和用户授权。本章的命令在 AVD 云桌面内执行;本地电脑能访问网站,不代表会话主机能访问 SMB 共享。
1. 规划网络路径
Section titled “1. 规划网络路径”内部 SMB 共享优先评估专用终结点,并限制不需要的公共访问。创建专用终结点不会自动关闭账户公共访问,二者需要分别配置。官方网络配置
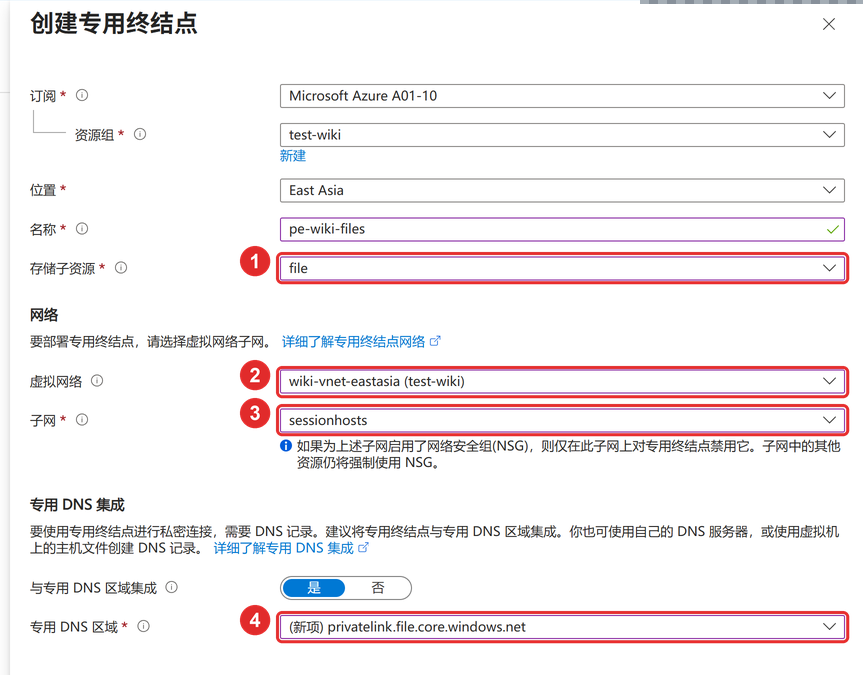
操作路径:Portal → 目标存储账户 → 网络 → 专用终结点连接 → 创建。
- 选择目标存储账户,目标子资源选择 file。仅创建 blob 子资源的专用终结点,不能替代 Azure Files 的连接。
- 选择 AVD 会话主机可达的虚拟网络与子网,完成专用终结点审批。
- 按向导接入专用 DNS 区域
privatelink.file.core.windows.net,将区域链接到会话主机使用的虚拟网络。 - 如果虚拟网络使用自定义 DNS,由网络管理员完成对应转发或解析设置。
- 验证私有路径正常后,再按设计限制账户公共网络入口;保留管理员管理数据所需的受控访问路径。
专用终结点、DNS、存储和网络流量可能分别产生费用。公共终结点配合服务终结点与网络规则也是一种方案,应按实际网络设计选择;不要为排错直接允许所有网络。


2. 在云桌面核对 DNS 和端口
Section titled “2. 在云桌面核对 DNS 和端口”以获授权的普通用户登录 Windows App,进入云桌面,打开 PowerShell:
$fileHost = 'stjylearnfiles1105.file.core.windows.net'Resolve-DnsName $fileHostTest-NetConnection -ComputerName $fileHost -Port 445采用专用终结点时,确认最终解析到预期私有地址,且 TcpTestSucceeded 为 True。445 连通只说明网络路径可用,不能替代身份和权限检查。Windows 挂载前提
3. 使用当前用户身份映射网络盘
Section titled “3. 使用当前用户身份映射网络盘”在同一普通用户会话中执行:
net use R: \\stjylearnfiles1105.file.core.windows.net\docs-readonly /persistent:yesnet use W: \\stjylearnfiles1105.file.core.windows.net\team-work /persistent:yes也可以在“文件资源管理器 → 此电脑 → 映射网络驱动器”中选择盘符,填写相同的 UNC 路径。这里使用当前用户的 Kerberos 身份,不填存储账户密钥。基于标识的挂载方式
私有路径仍使用账户的正常 file.core.windows.net 主机名,由 DNS 解析至私有地址;不要用私有 IP 替代 UNC 主机名。
4. 检查连接和权限
Section titled “4. 检查连接和权限”klistGet-SmbConnection | Select-Object ServerName, ShareName, UserName, Dialect, Encrypted检查 SMB 服务票证与当前身份,再打开网络盘中的测试文件。以只读、编辑和未授权账号分别验收;“盘符出现”并不表示所有操作权限都正确。
如果该会话以前用账户密钥连接过同一主机,先确认并清理对应连接及对应缓存凭据,再以用户身份重建连接。不要执行会断开其他业务共享的全量删除命令。清理旧连接的官方说明
普通用户操作验收
Section titled “普通用户操作验收”在当前用户会话中,逐项记录实际结果。测试文件必须是为验收准备的可丢弃文件;不要删除业务资料。
| 位置 | 读取 | 新建、修改、删除测试文件 |
|---|---|---|
R: 只读共享 |
应成功 | 应被拒绝 |
W: 工作共享根目录 |
应成功 | 应成功,并核对修改后内容 |
W:\published 只读子目录 |
应成功 | 应被拒绝 |
同时确认当前身份是普通用户,存在对应文件服务的 cifs/…file.core.windows.net Kerberos 票证。权限拒绝应为明确的访问被拒绝;网络错误、文件不存在、认证失败均不能算作“只读验证通过”。
5. 常见失败的排查顺序
Section titled “5. 常见失败的排查顺序”| 现象 | 先检查什么 |
|---|---|
| 名称不能解析或解析到意外地址 | DNS 区域链接、自定义 DNS 转发、file 专用终结点 |
| 445 测试失败 | 路由、NSG、防火墙、专用终结点状态、账户网络规则 |
| 网络通但挂载被拒绝 | 用户身份、系统补丁、Kerberos 客户端策略、共享级角色与 ACL |
| 专用终结点连接提示密码错误(1326) | 检查存储应用清单是否包含专用终结点的服务名称,再检查 Kerberos 票证 |
| 错误 1327 | 按官方说明检查存储账户应用是否被要求完成不支持的 MFA 挑战 |
| 只读用户居然能修改 | 用户其他组、上级范围角色、默认共享权限、旧 SMB 连接或账户密钥缓存 |
| 修改权限后仍表现不变 | 权限传播、重新登录、票证与 SMB 连接刷新,以及已有文件的 ACL 继承 |
共享业务文件与 FSLogix 用户配置文件容器是两种用途。若要把用户配置文件放到 Azure Files,还需要独立规划 FSLogix 设置、权限、性能、备份与恢复,不应只把网络盘映射作为配置完成的依据。