准备网络与明确出站访问
本示例把网络和桌面资源放在同一个测试资源组,区域均为 East Asia。先创建 NAT 网关及公共出站 IP,再创建 VNet,并把 NAT 网关关联到会话主机子网。
1. 创建 NAT 网关及公共出站 IP
Section titled “1. 创建 NAT 网关及公共出站 IP”Portal 顶部搜索“NAT 网关”,打开服务后选择“创建”。选择测试订阅、资源组、区域和 Standard SKU;在“出站 IP”中新建一个 Standard 静态公共 IP,审核后创建。

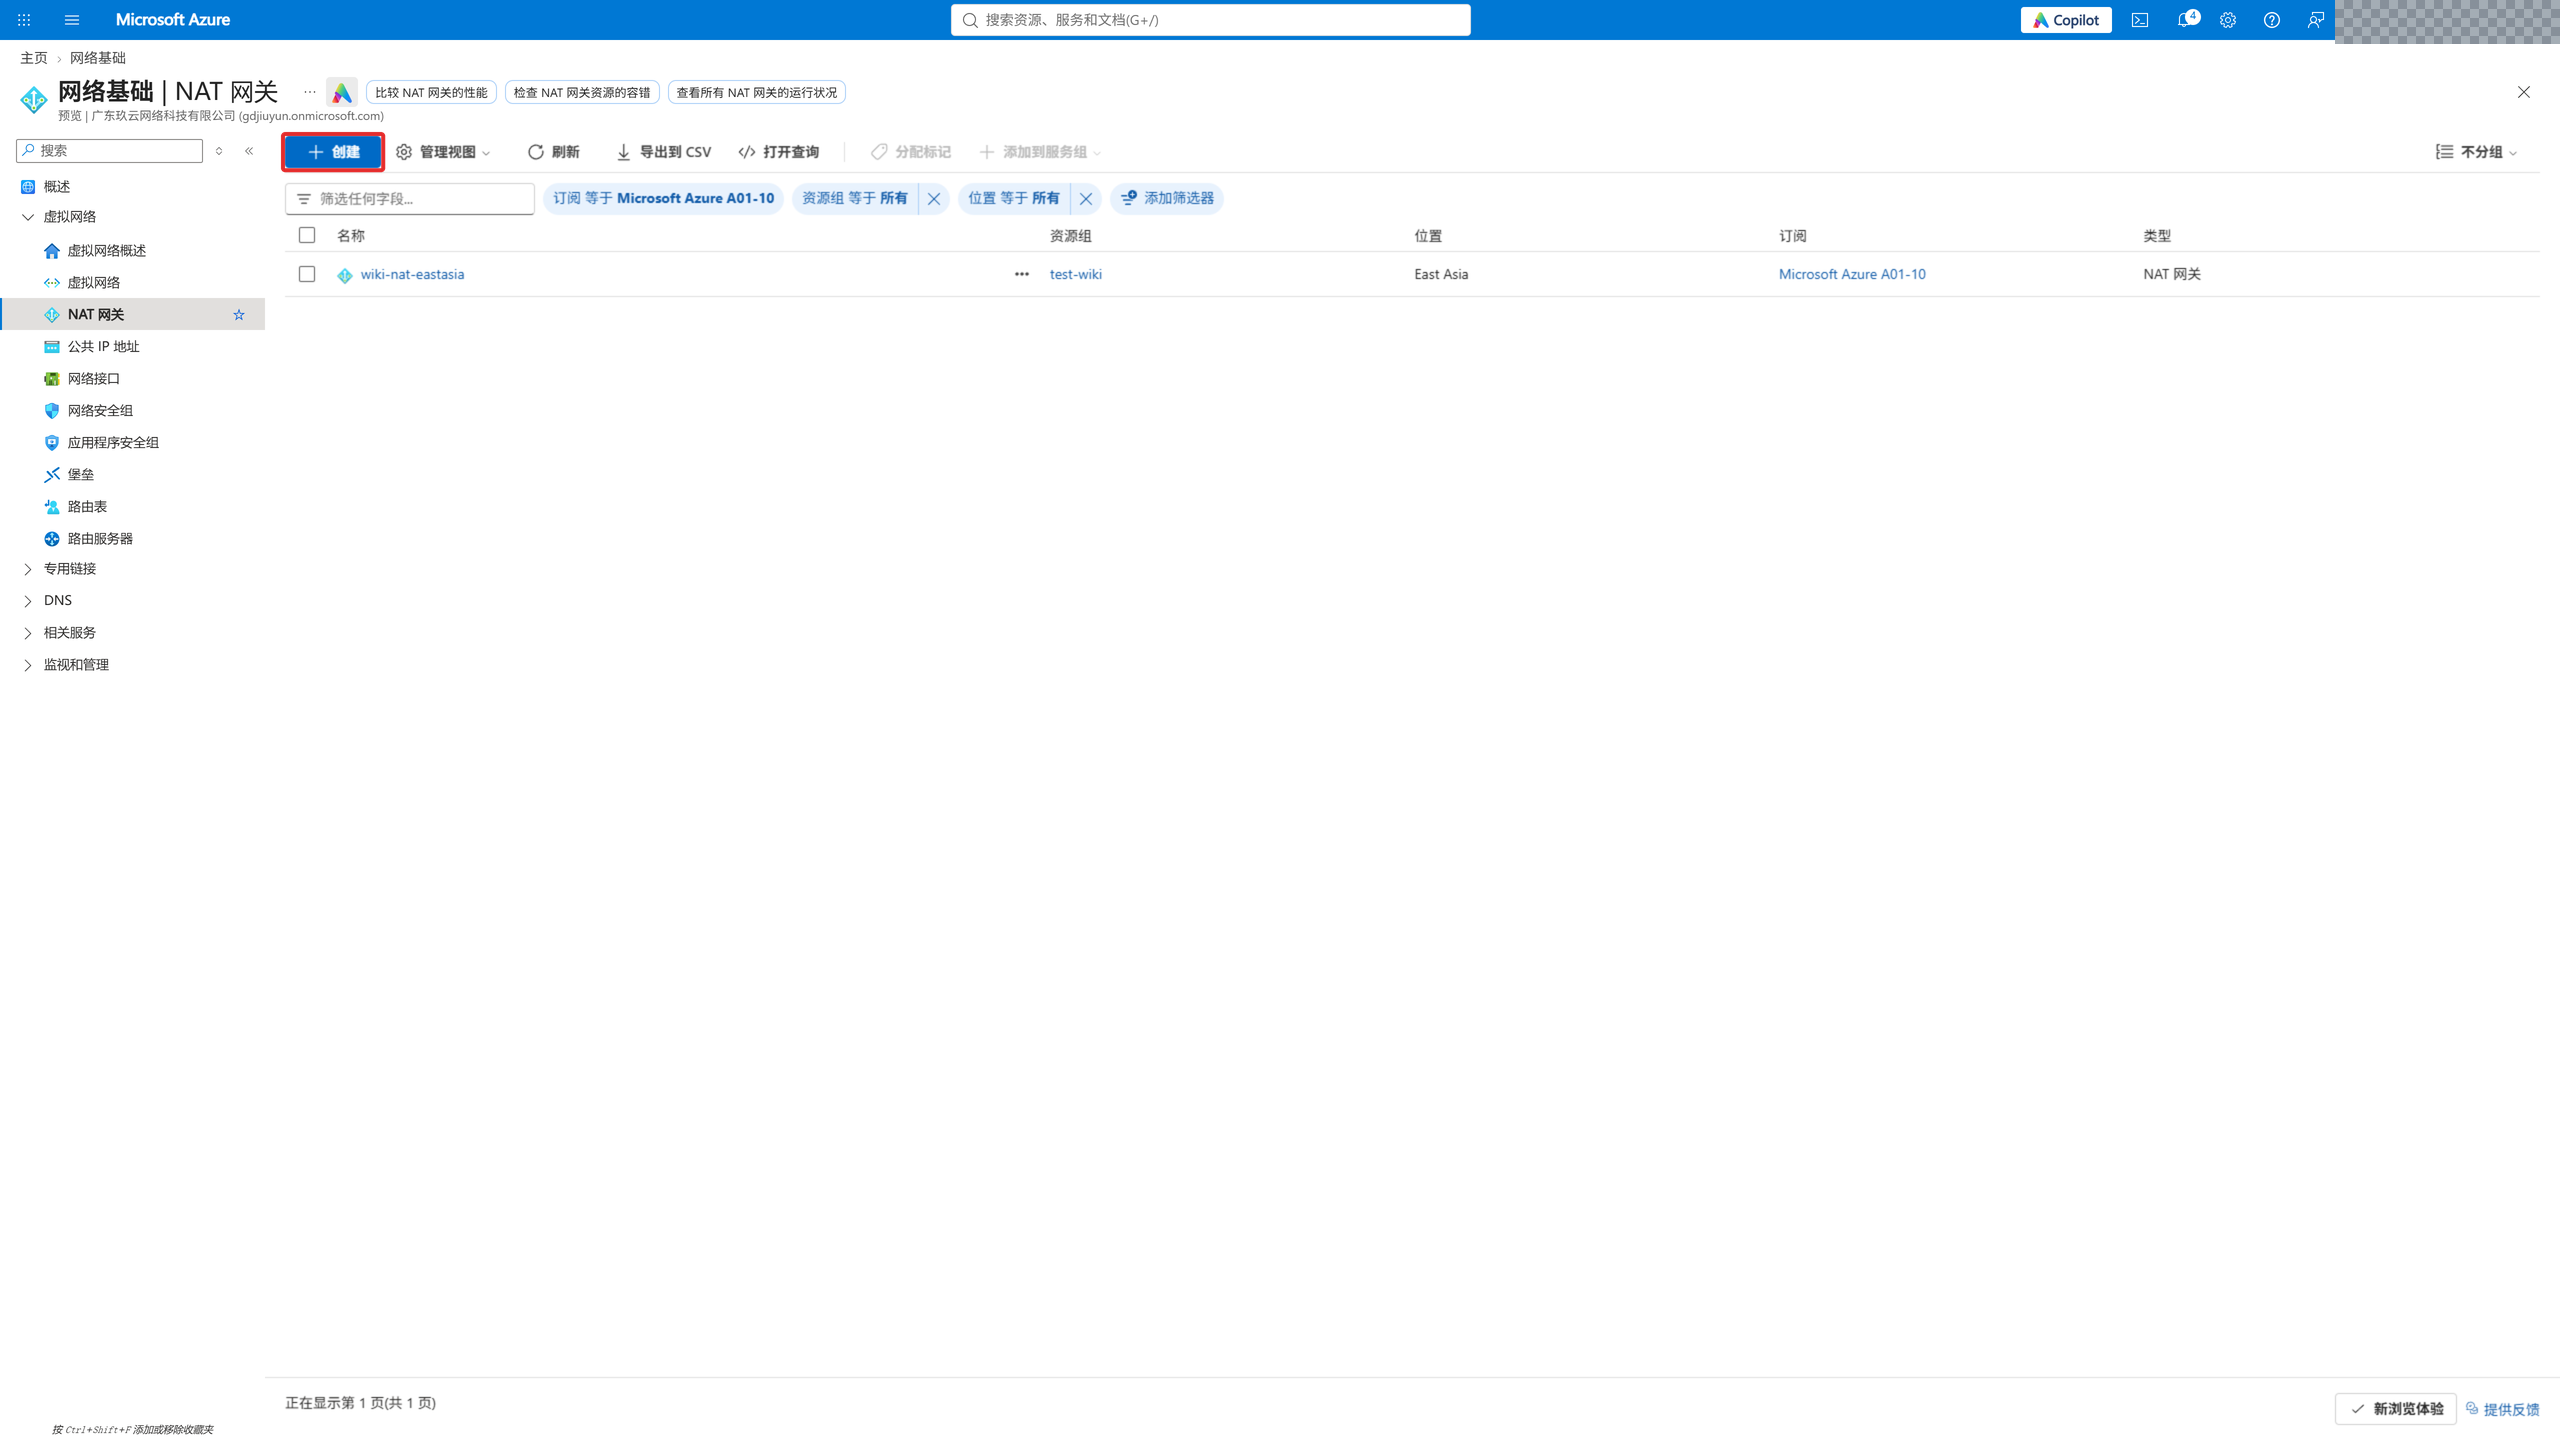


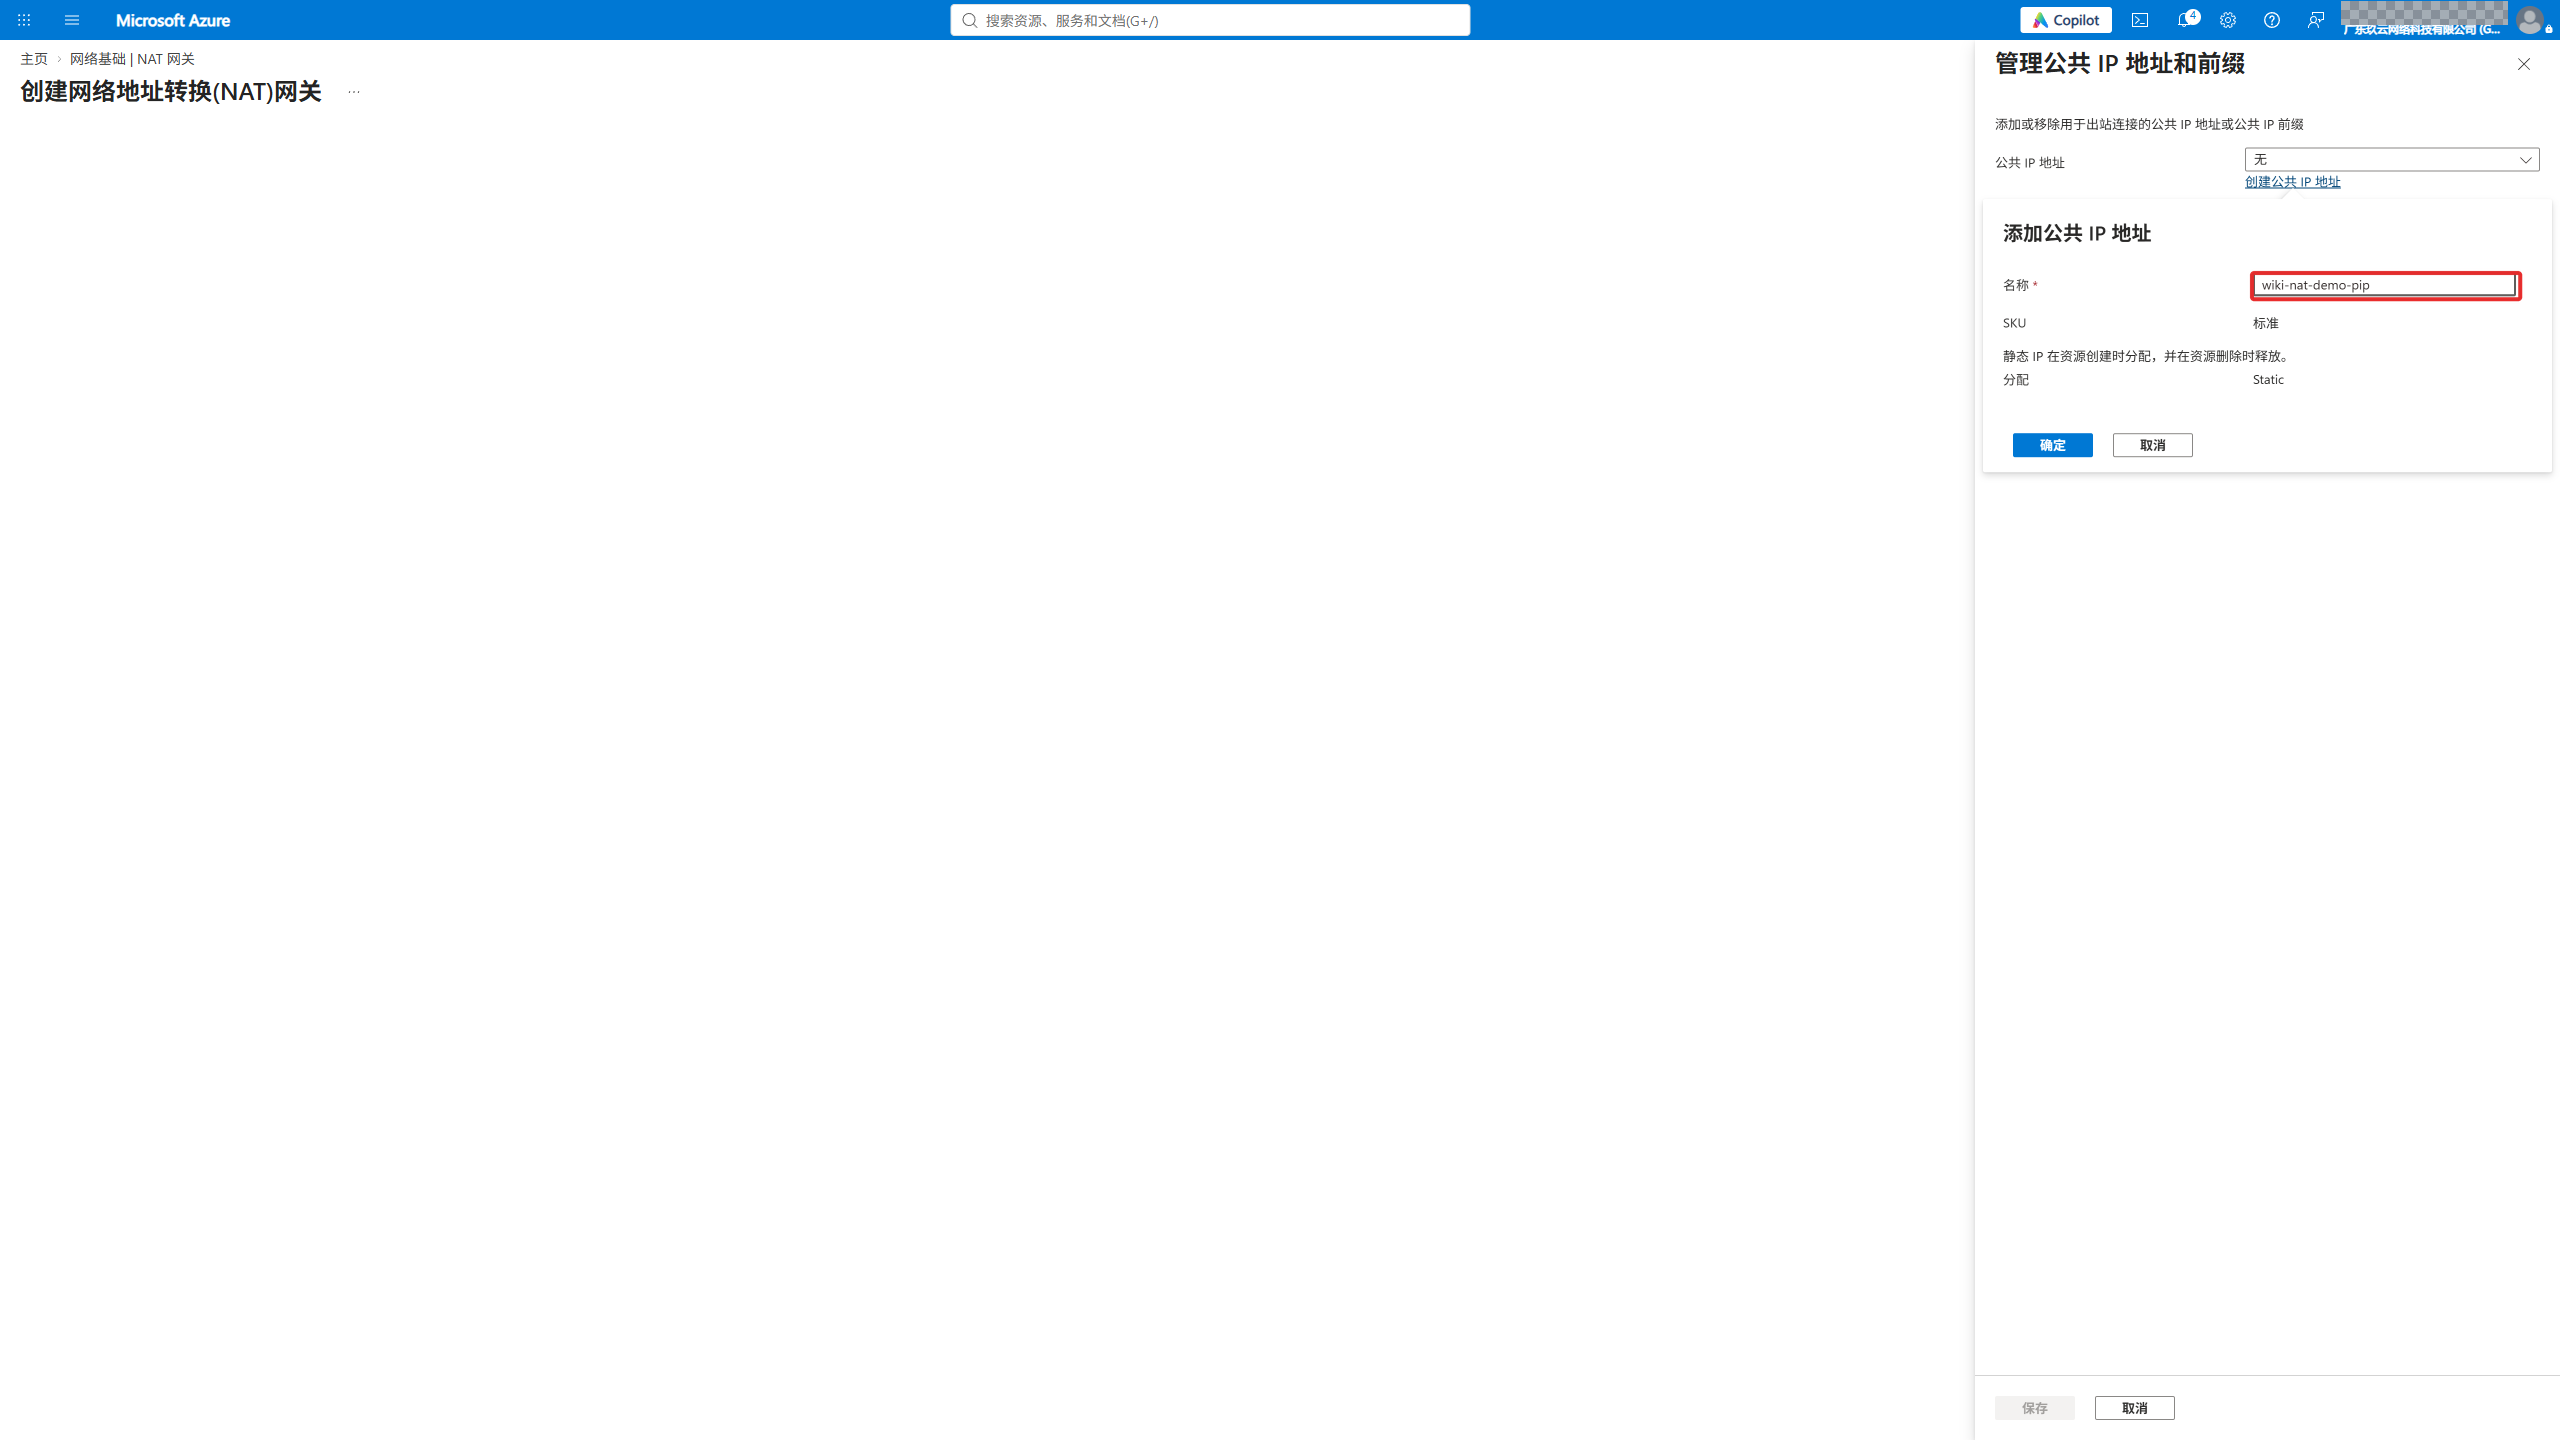
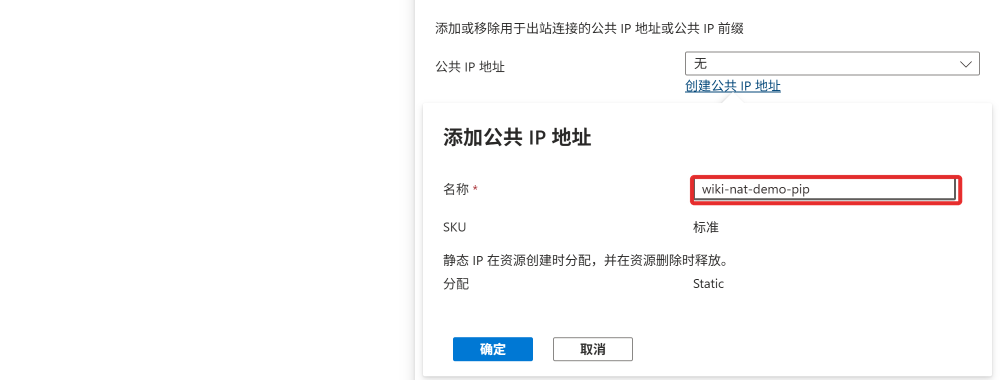
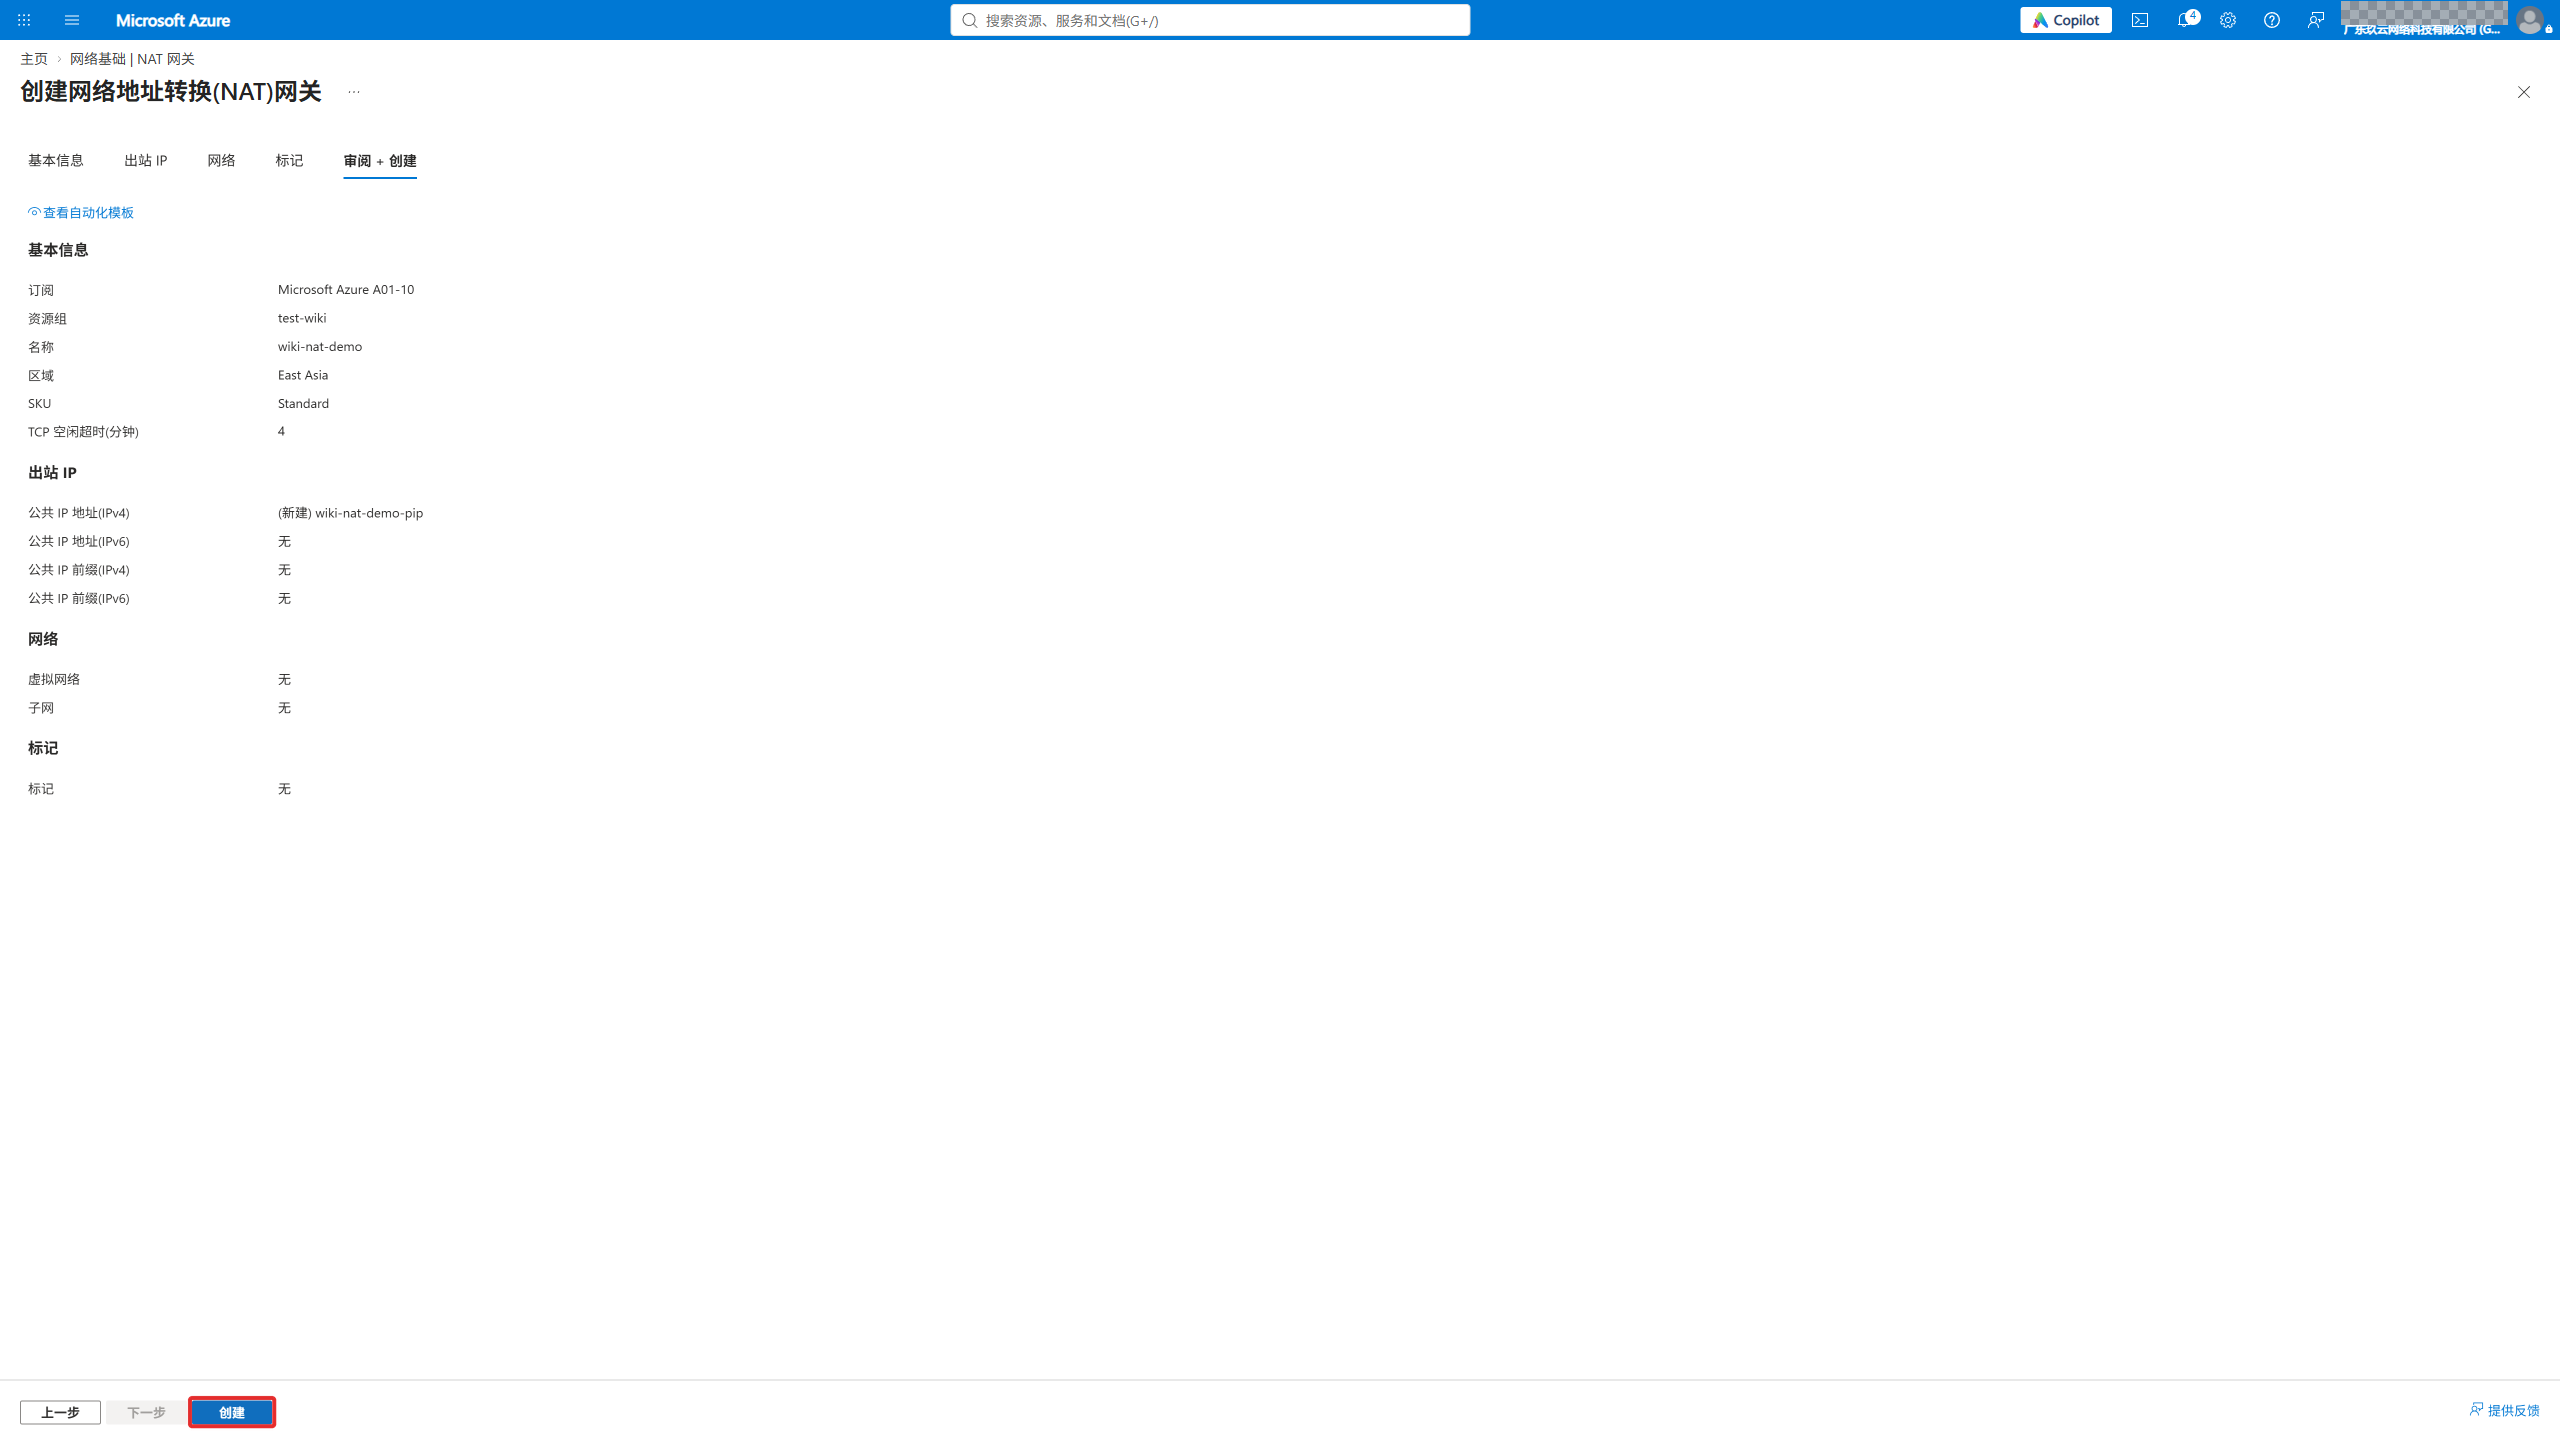
图中名称为示例。后续配置子网时,选择自己实际创建成功的 NAT 网关。
NAT 公共 IP 用于出站访问,不是给每台会话主机开放公网 RDP。NAT 网关和公共 IP 会产生独立费用。
2. 创建 VNet
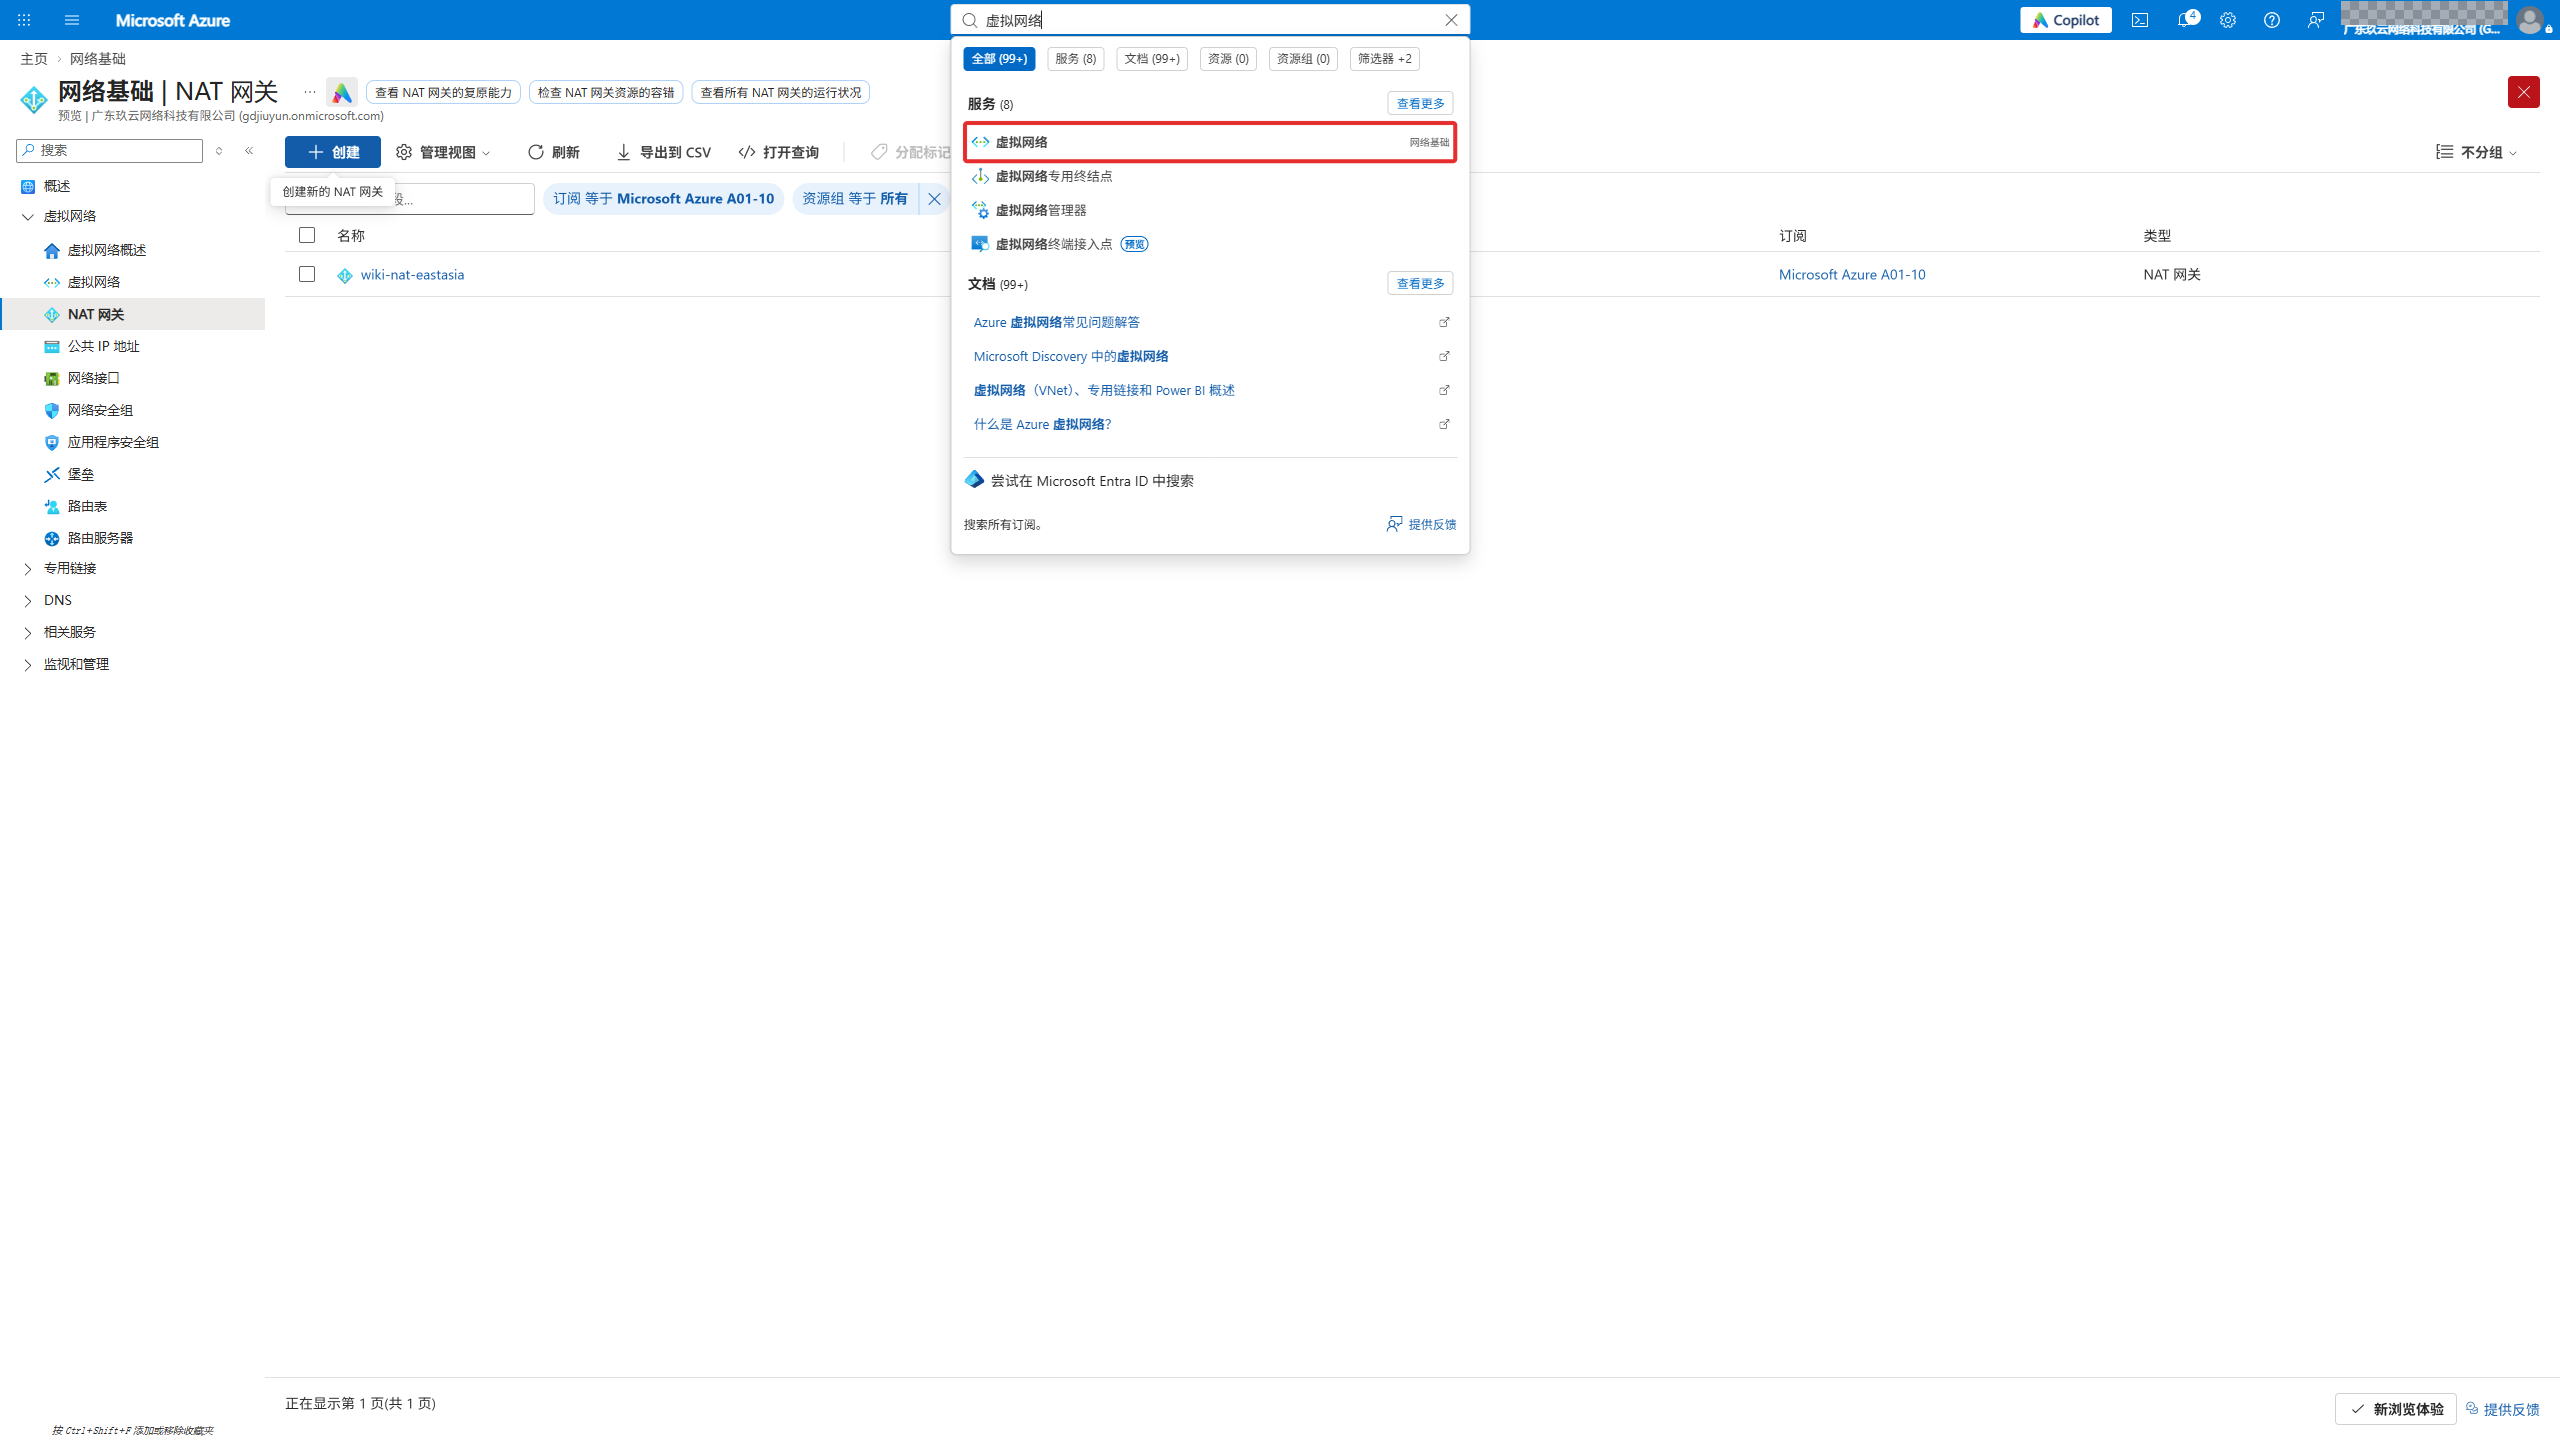
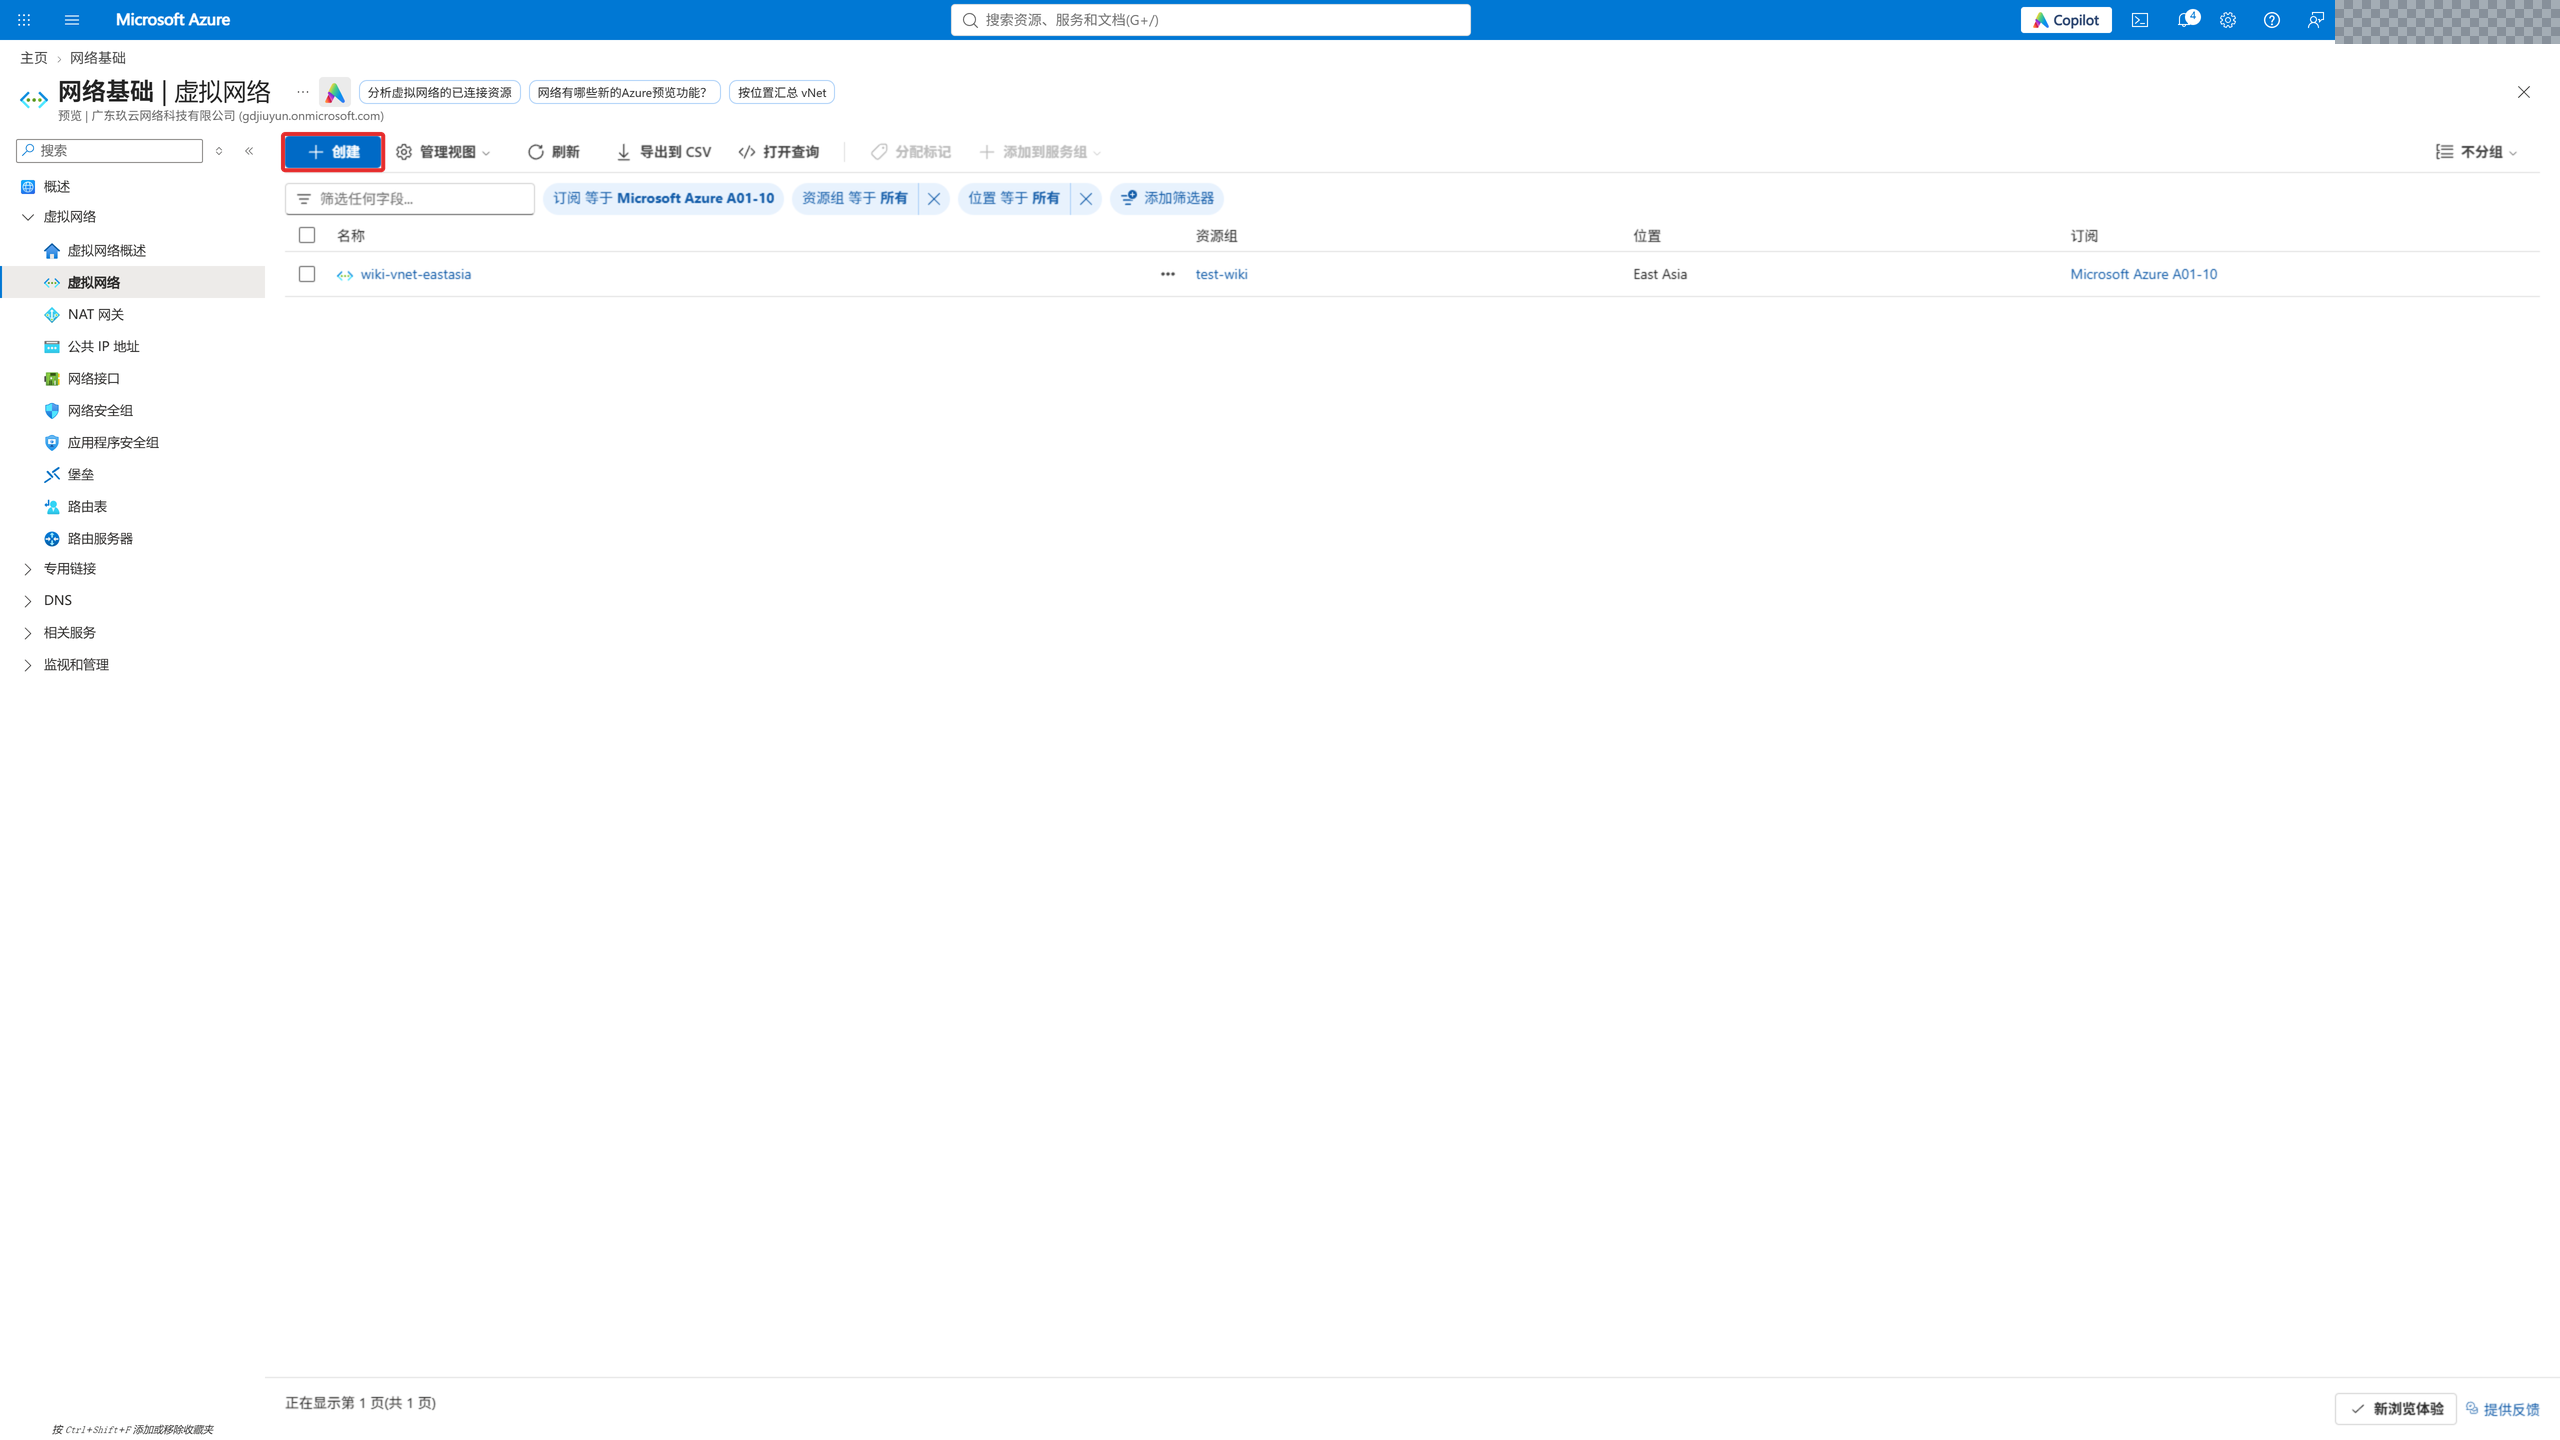
Section titled “2. 创建 VNet”Portal 顶部搜索“虚拟网络”,选择服务后点击“创建”。选择同一测试资源组与区域,填写 VNet 名称。

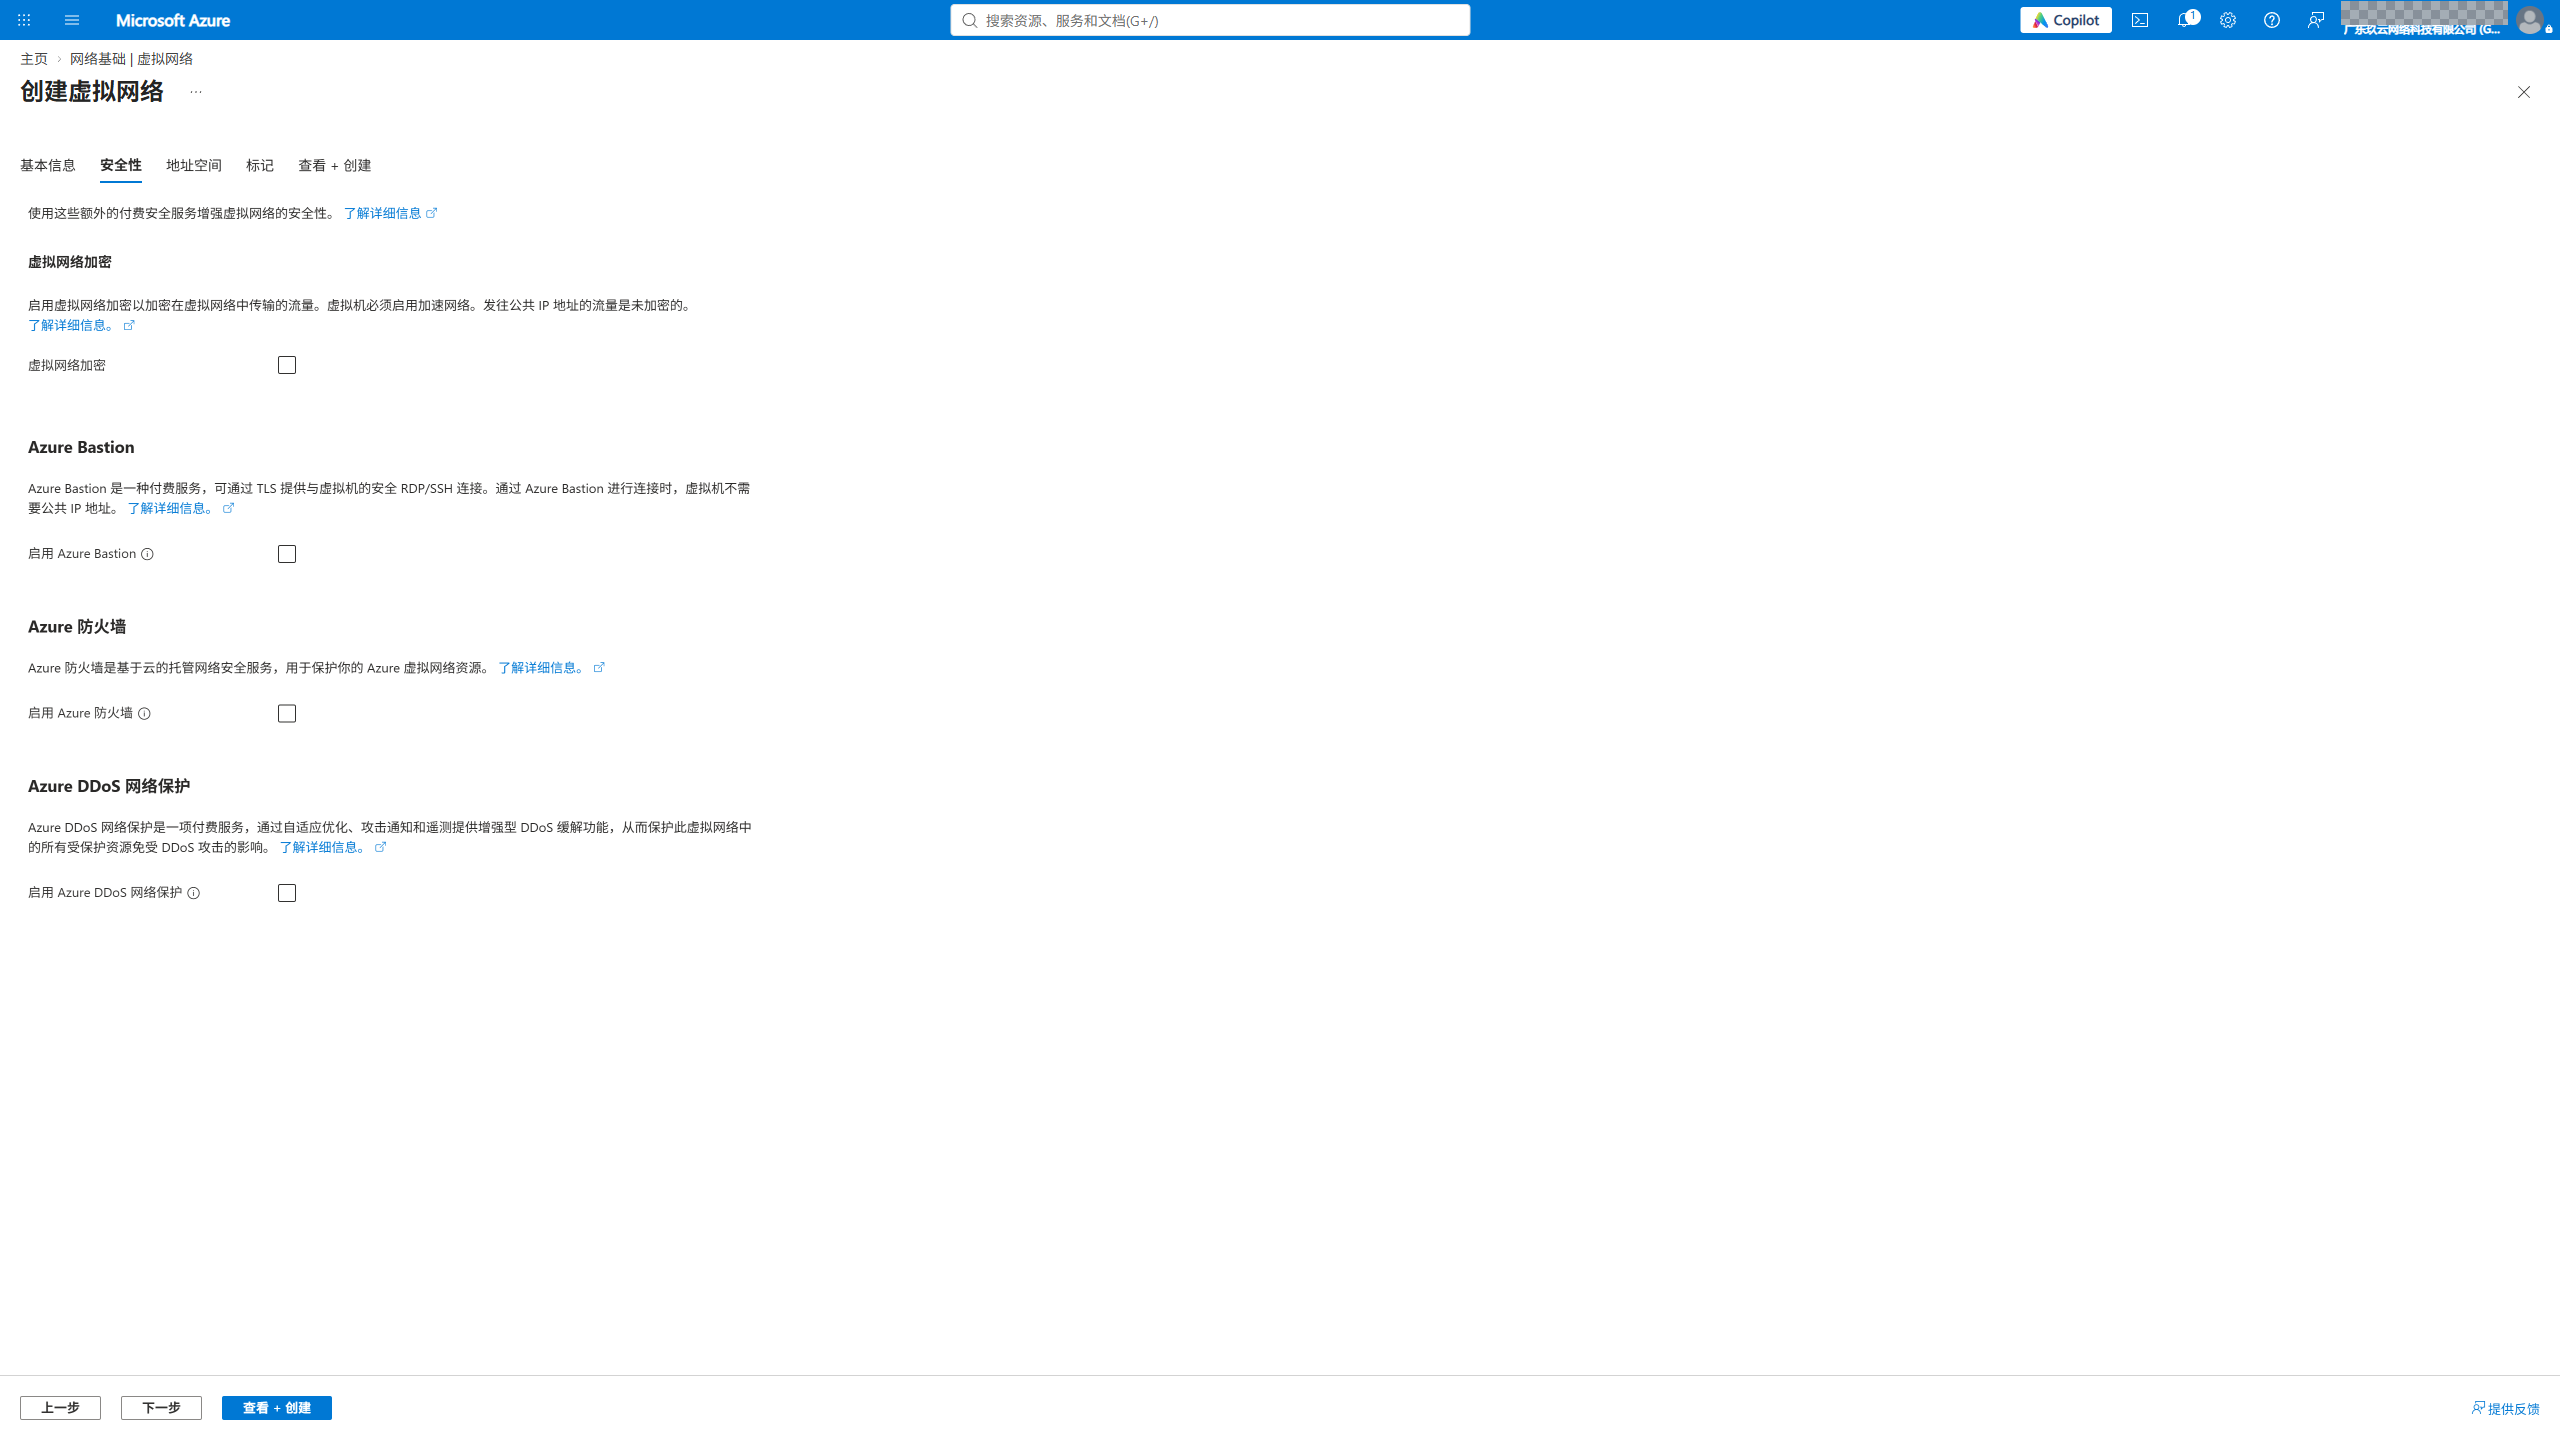
3. 配置会话主机子网
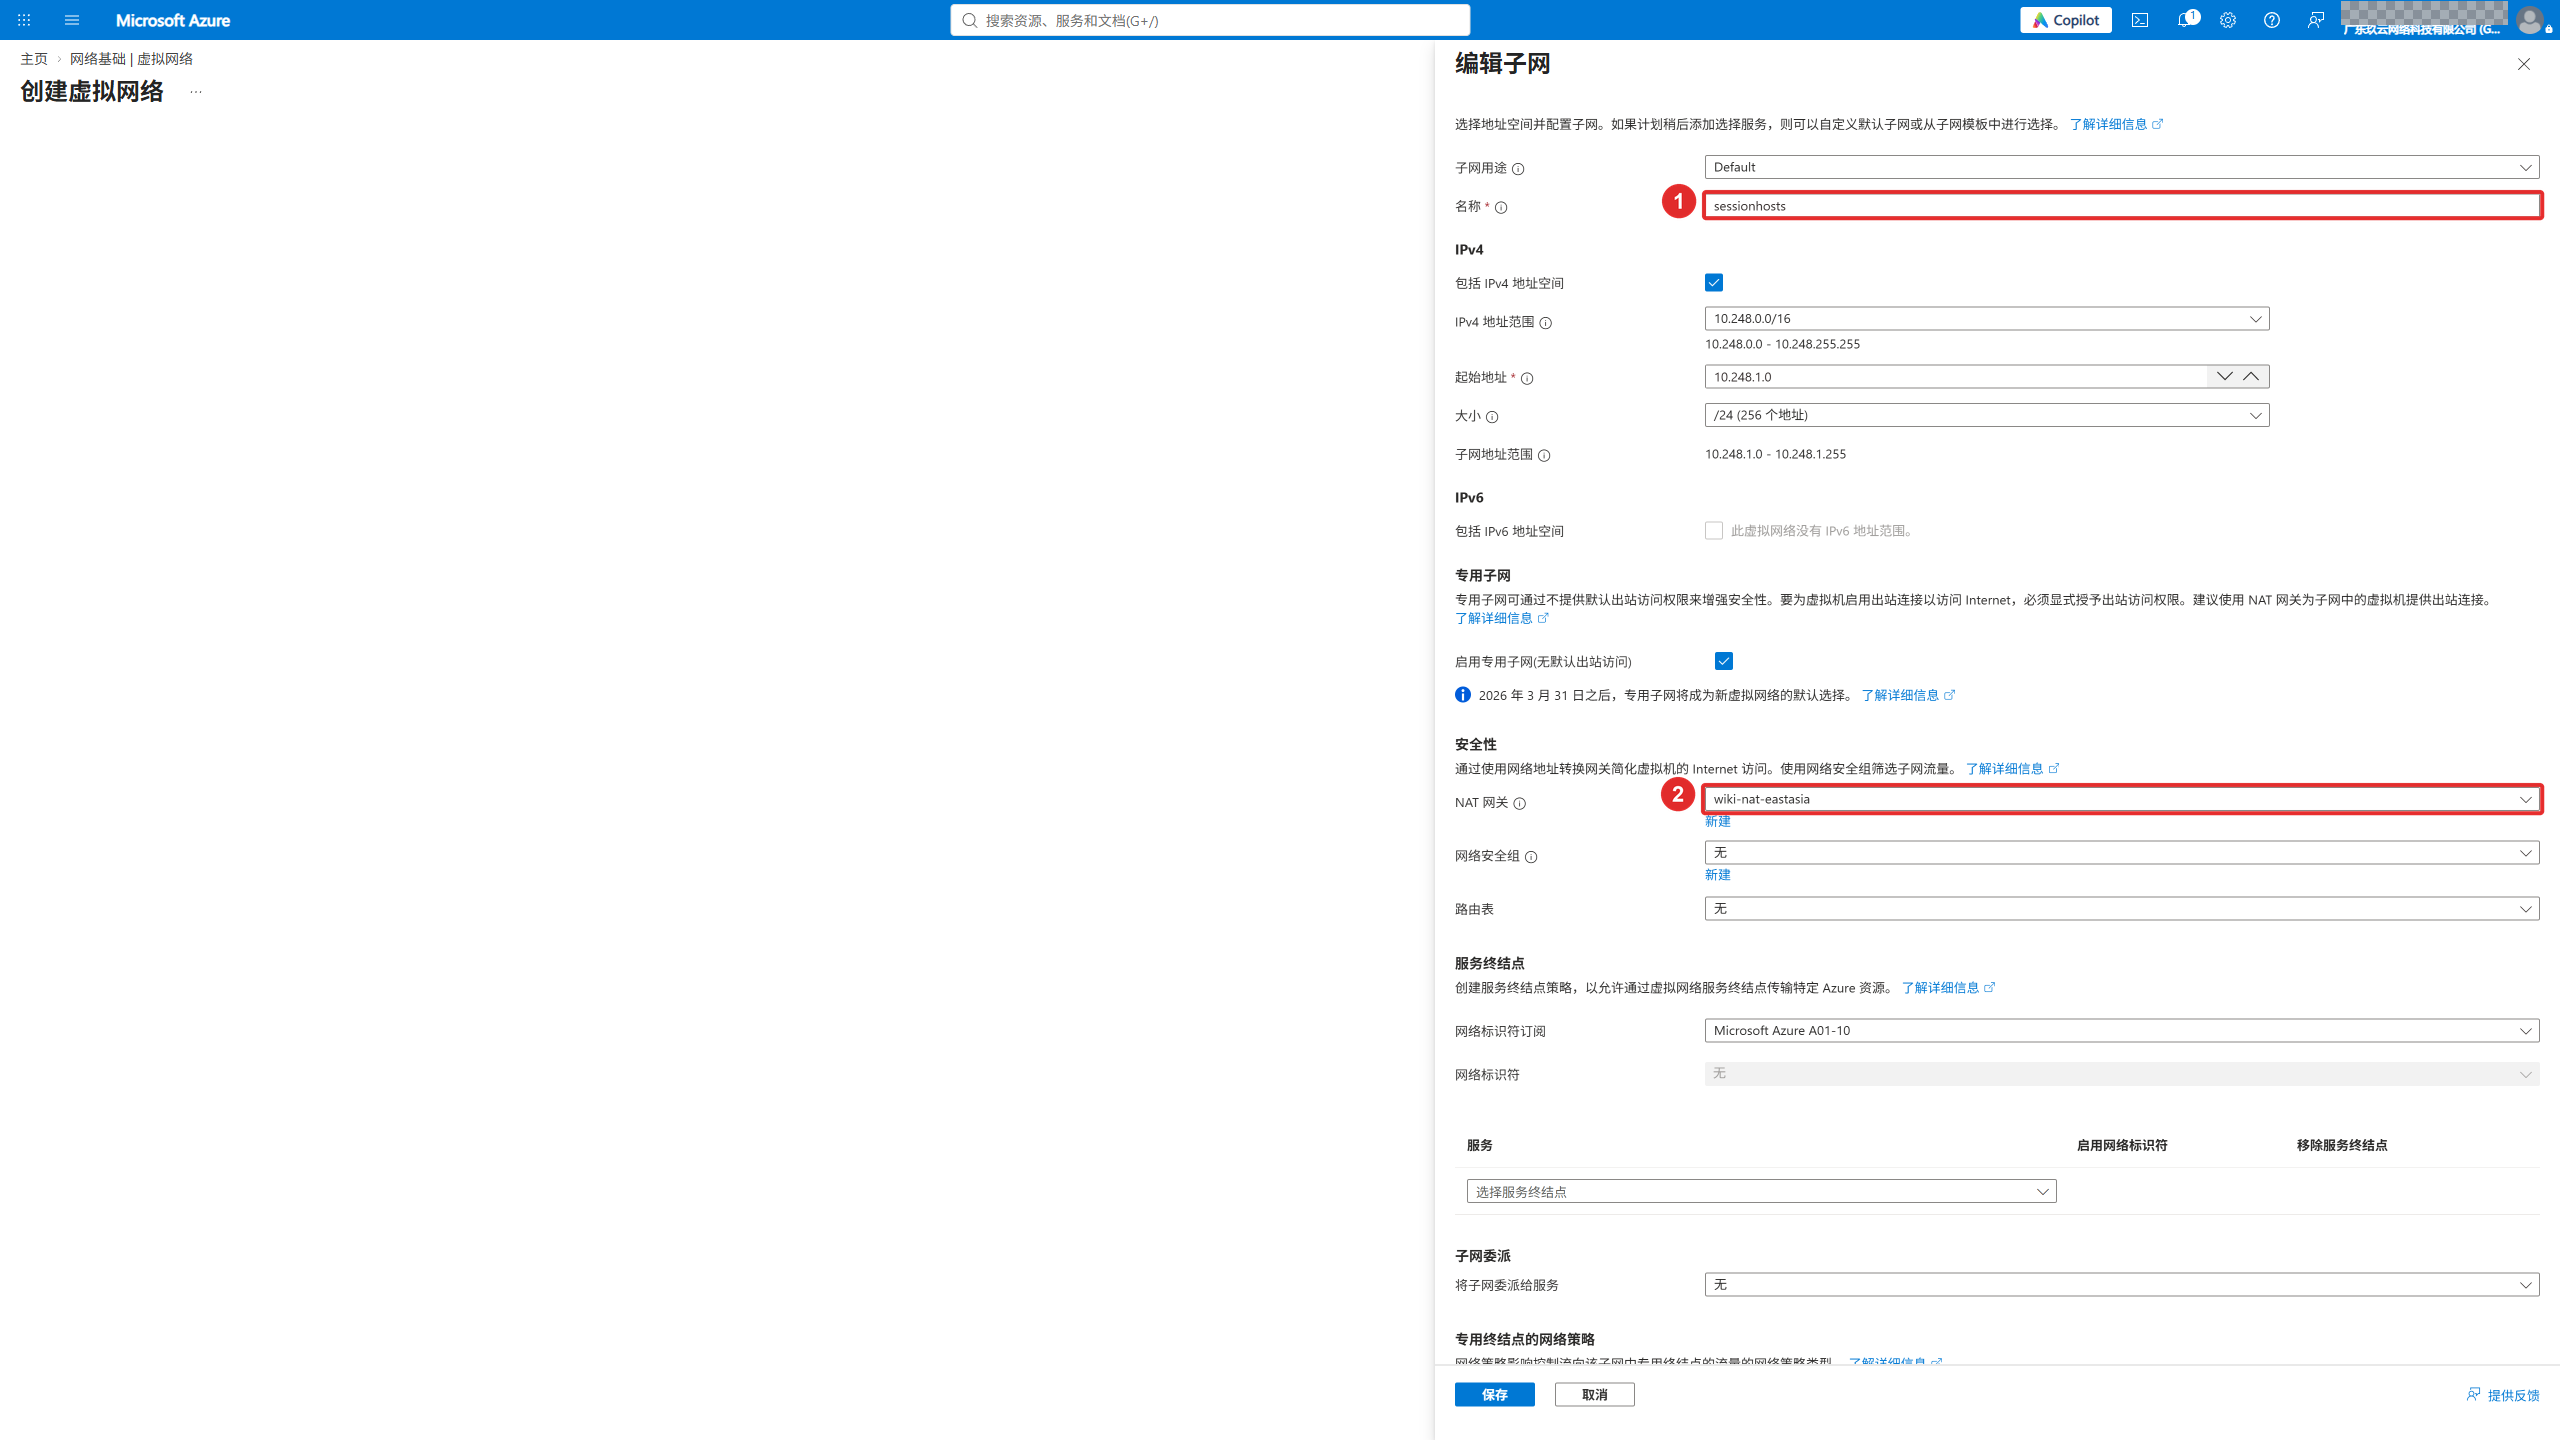
Section titled “3. 配置会话主机子网”地址空间示例为 10.248.0.0/16;子网名为 sessionhosts,子网地址为 10.248.1.0/24。实际地址规划应避免与要互联的网络重叠。
保留“启用专用子网”,在 NAT 网关下拉框选择刚创建的网关,保存子网设置。

4. 回到 AVD 创建向导
Section titled “4. 回到 AVD 创建向导”选择这个 VNet 和子网,并把公共入站端口保持为“否”。AVD 通过出站连接建立会话,不需要向互联网开放 3389。防火墙和自定义路由还应允许 AVD 所需终结点。
如果向导在网络创建前已经打开,列表可能仍显示无可用项。返回相关页面重新载入可选网络,并再次核对区域、可用性选项与映像。