分配桌面访问与登录权限
本例为普通演示用户分配两项权限:应用程序组上的 Desktop Virtualization User,以及演示 VM 上的 Virtual Machine User Login。普通用户不需要 Owner 或 Entra 管理员角色。
1. 打开桌面应用程序组
Section titled “1. 打开桌面应用程序组”操作路径:Azure 虚拟桌面 → 管理 → 应用程序组 → 选择桌面应用程序组。


2. 添加桌面虚拟化用户角色
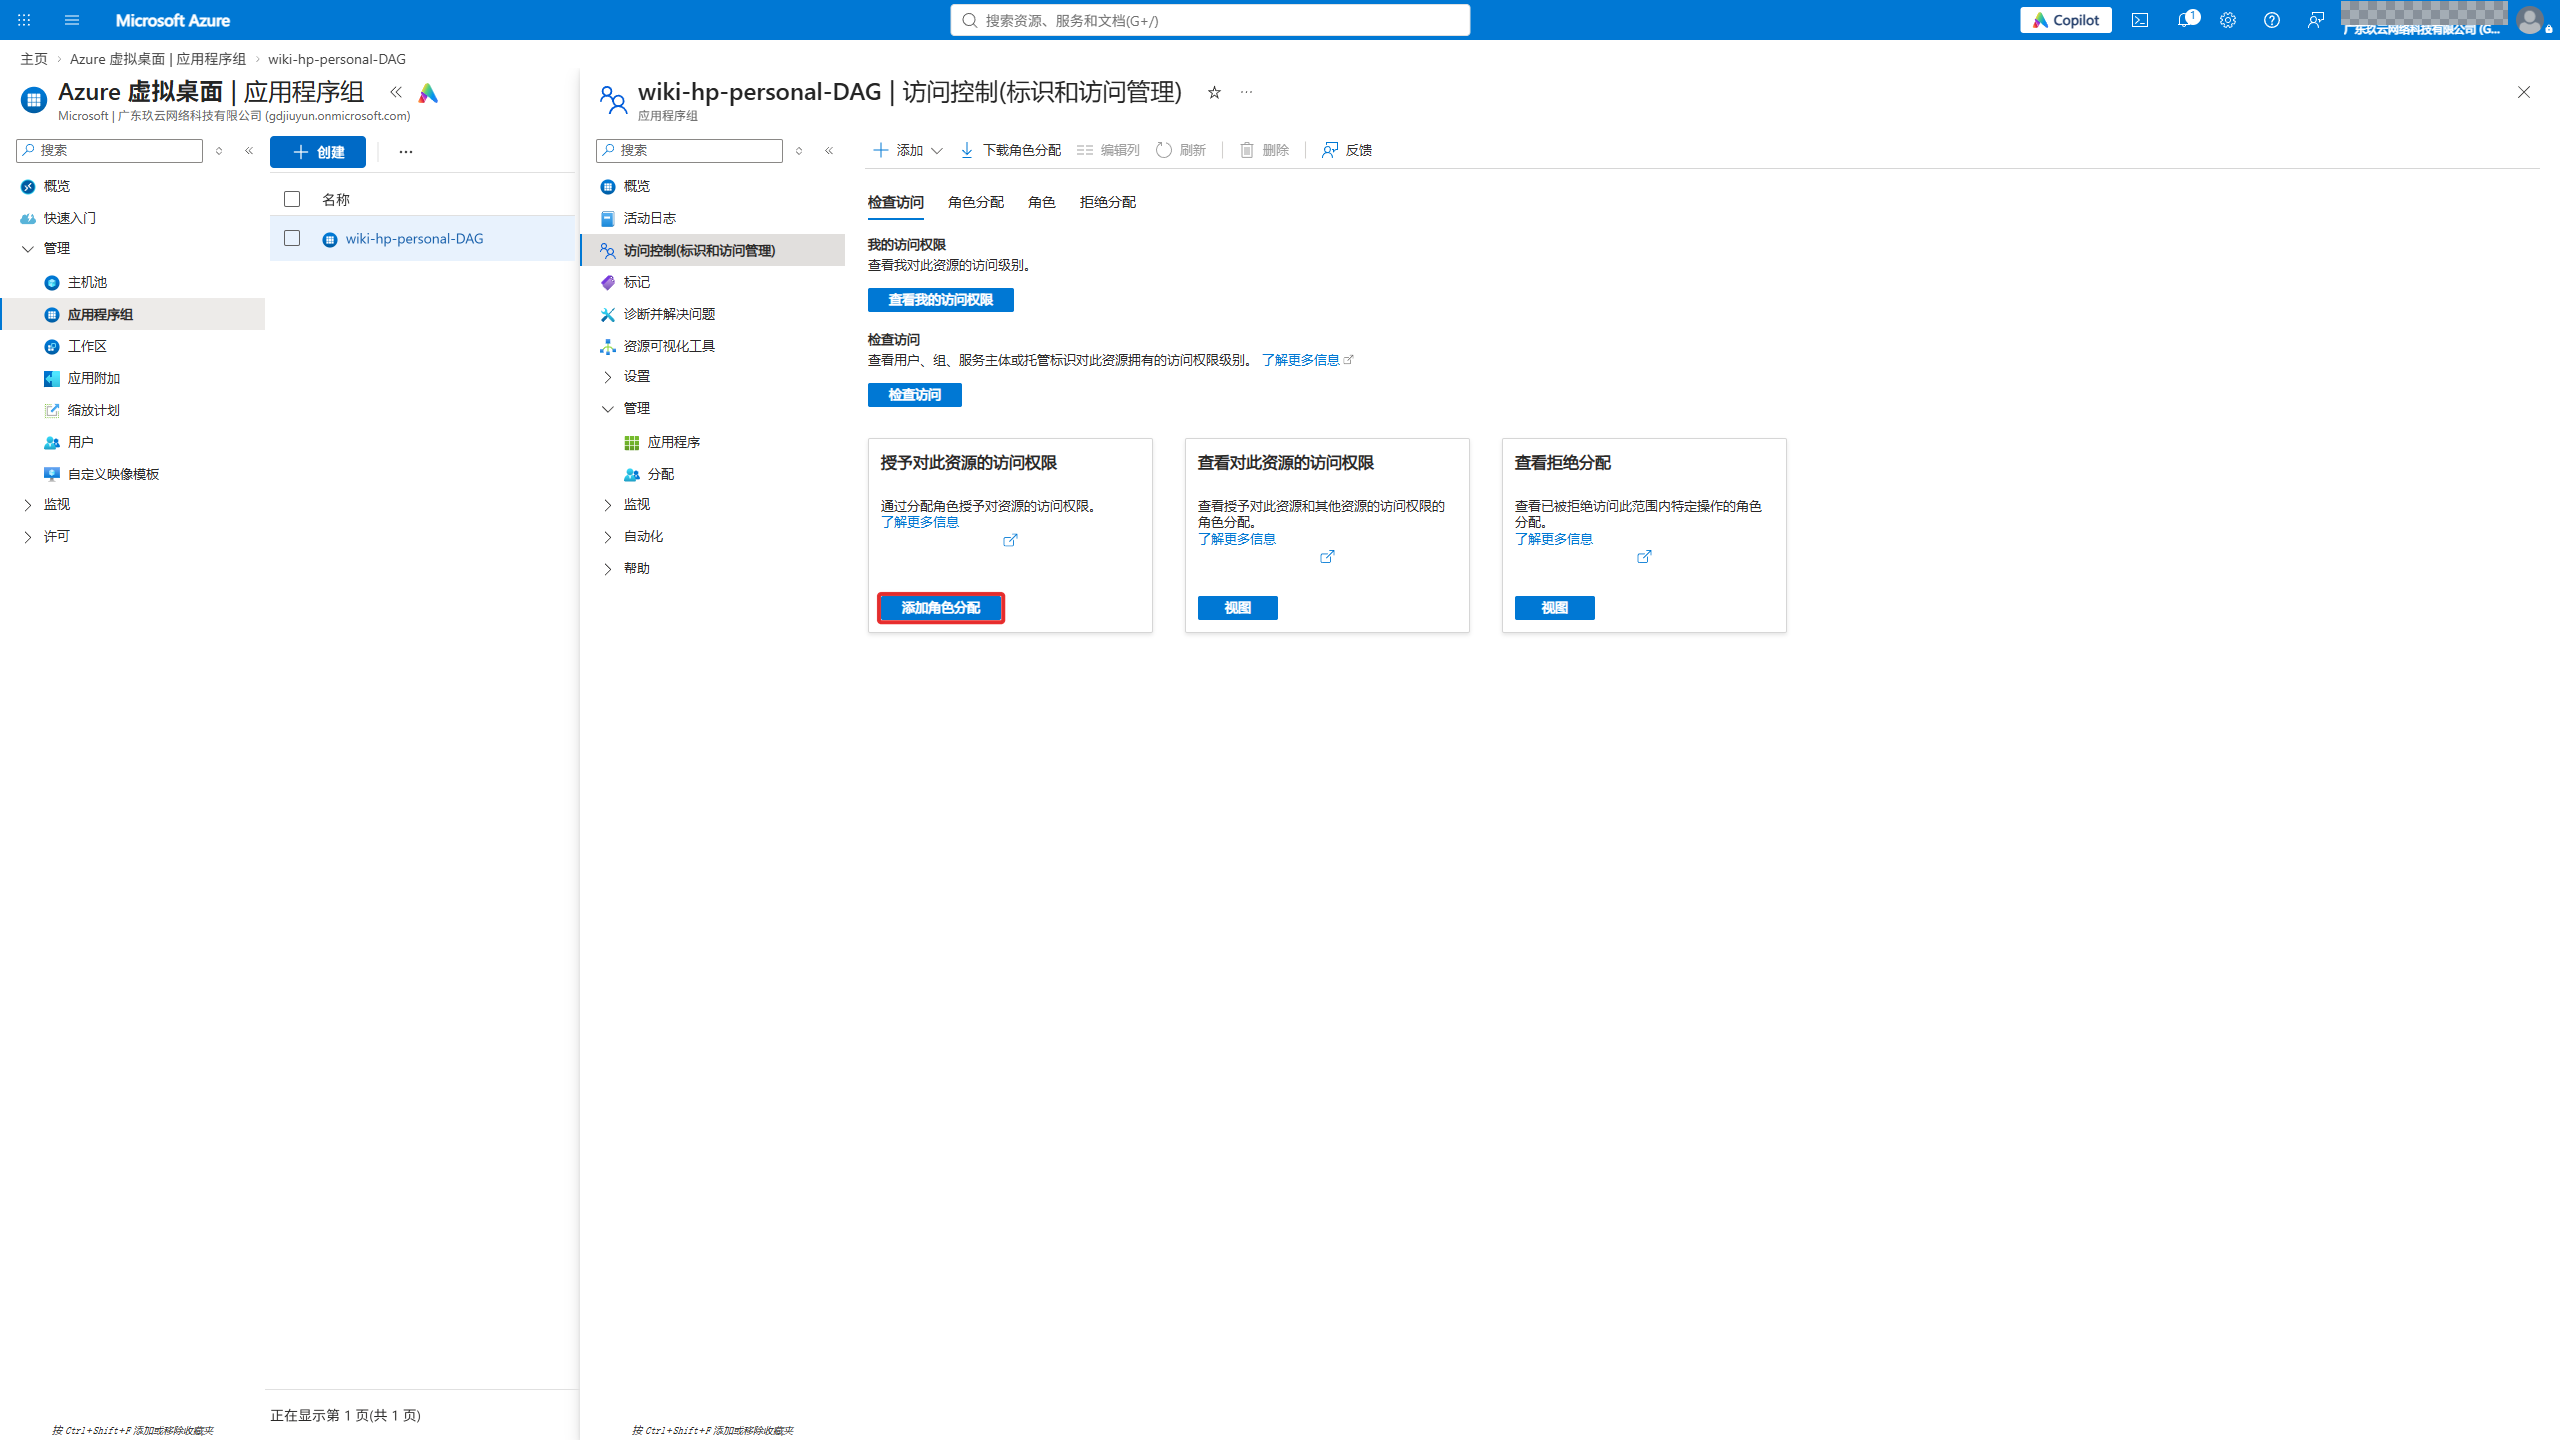
Section titled “2. 添加桌面虚拟化用户角色”在应用程序组中打开“访问控制(IAM)”→“添加角色分配”。搜索并选择“桌面虚拟化用户 / Desktop Virtualization User”。
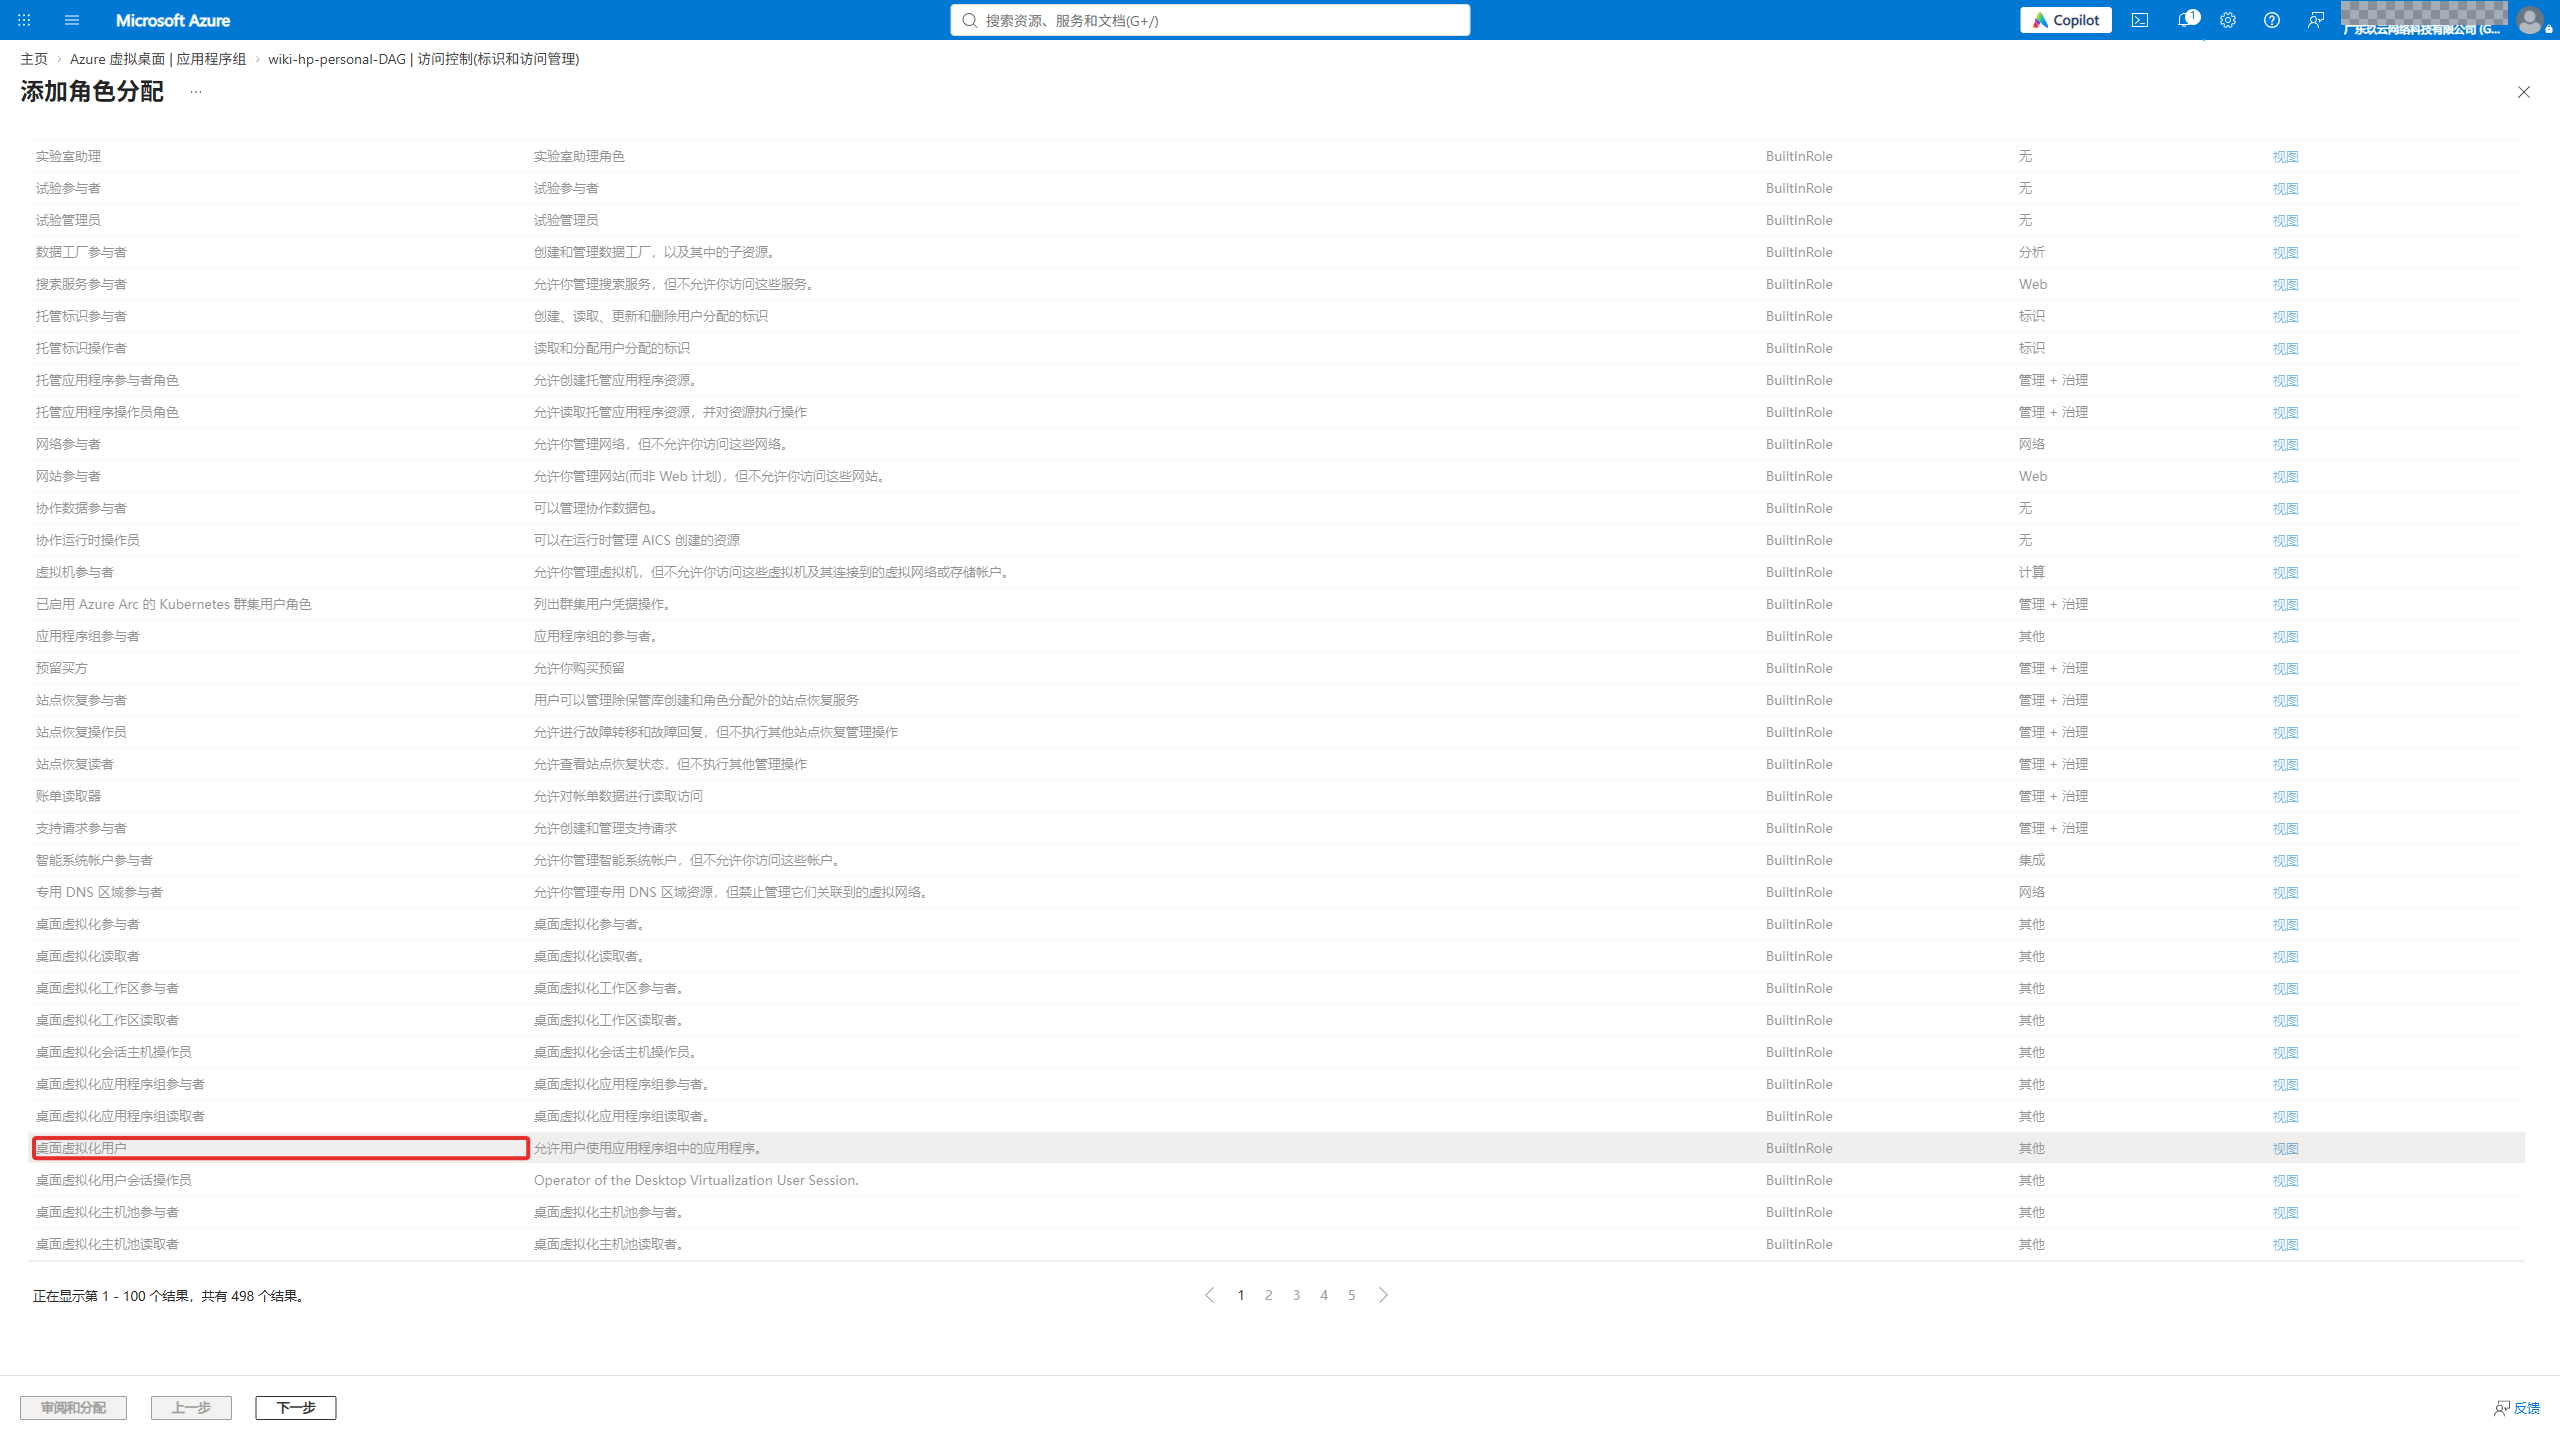
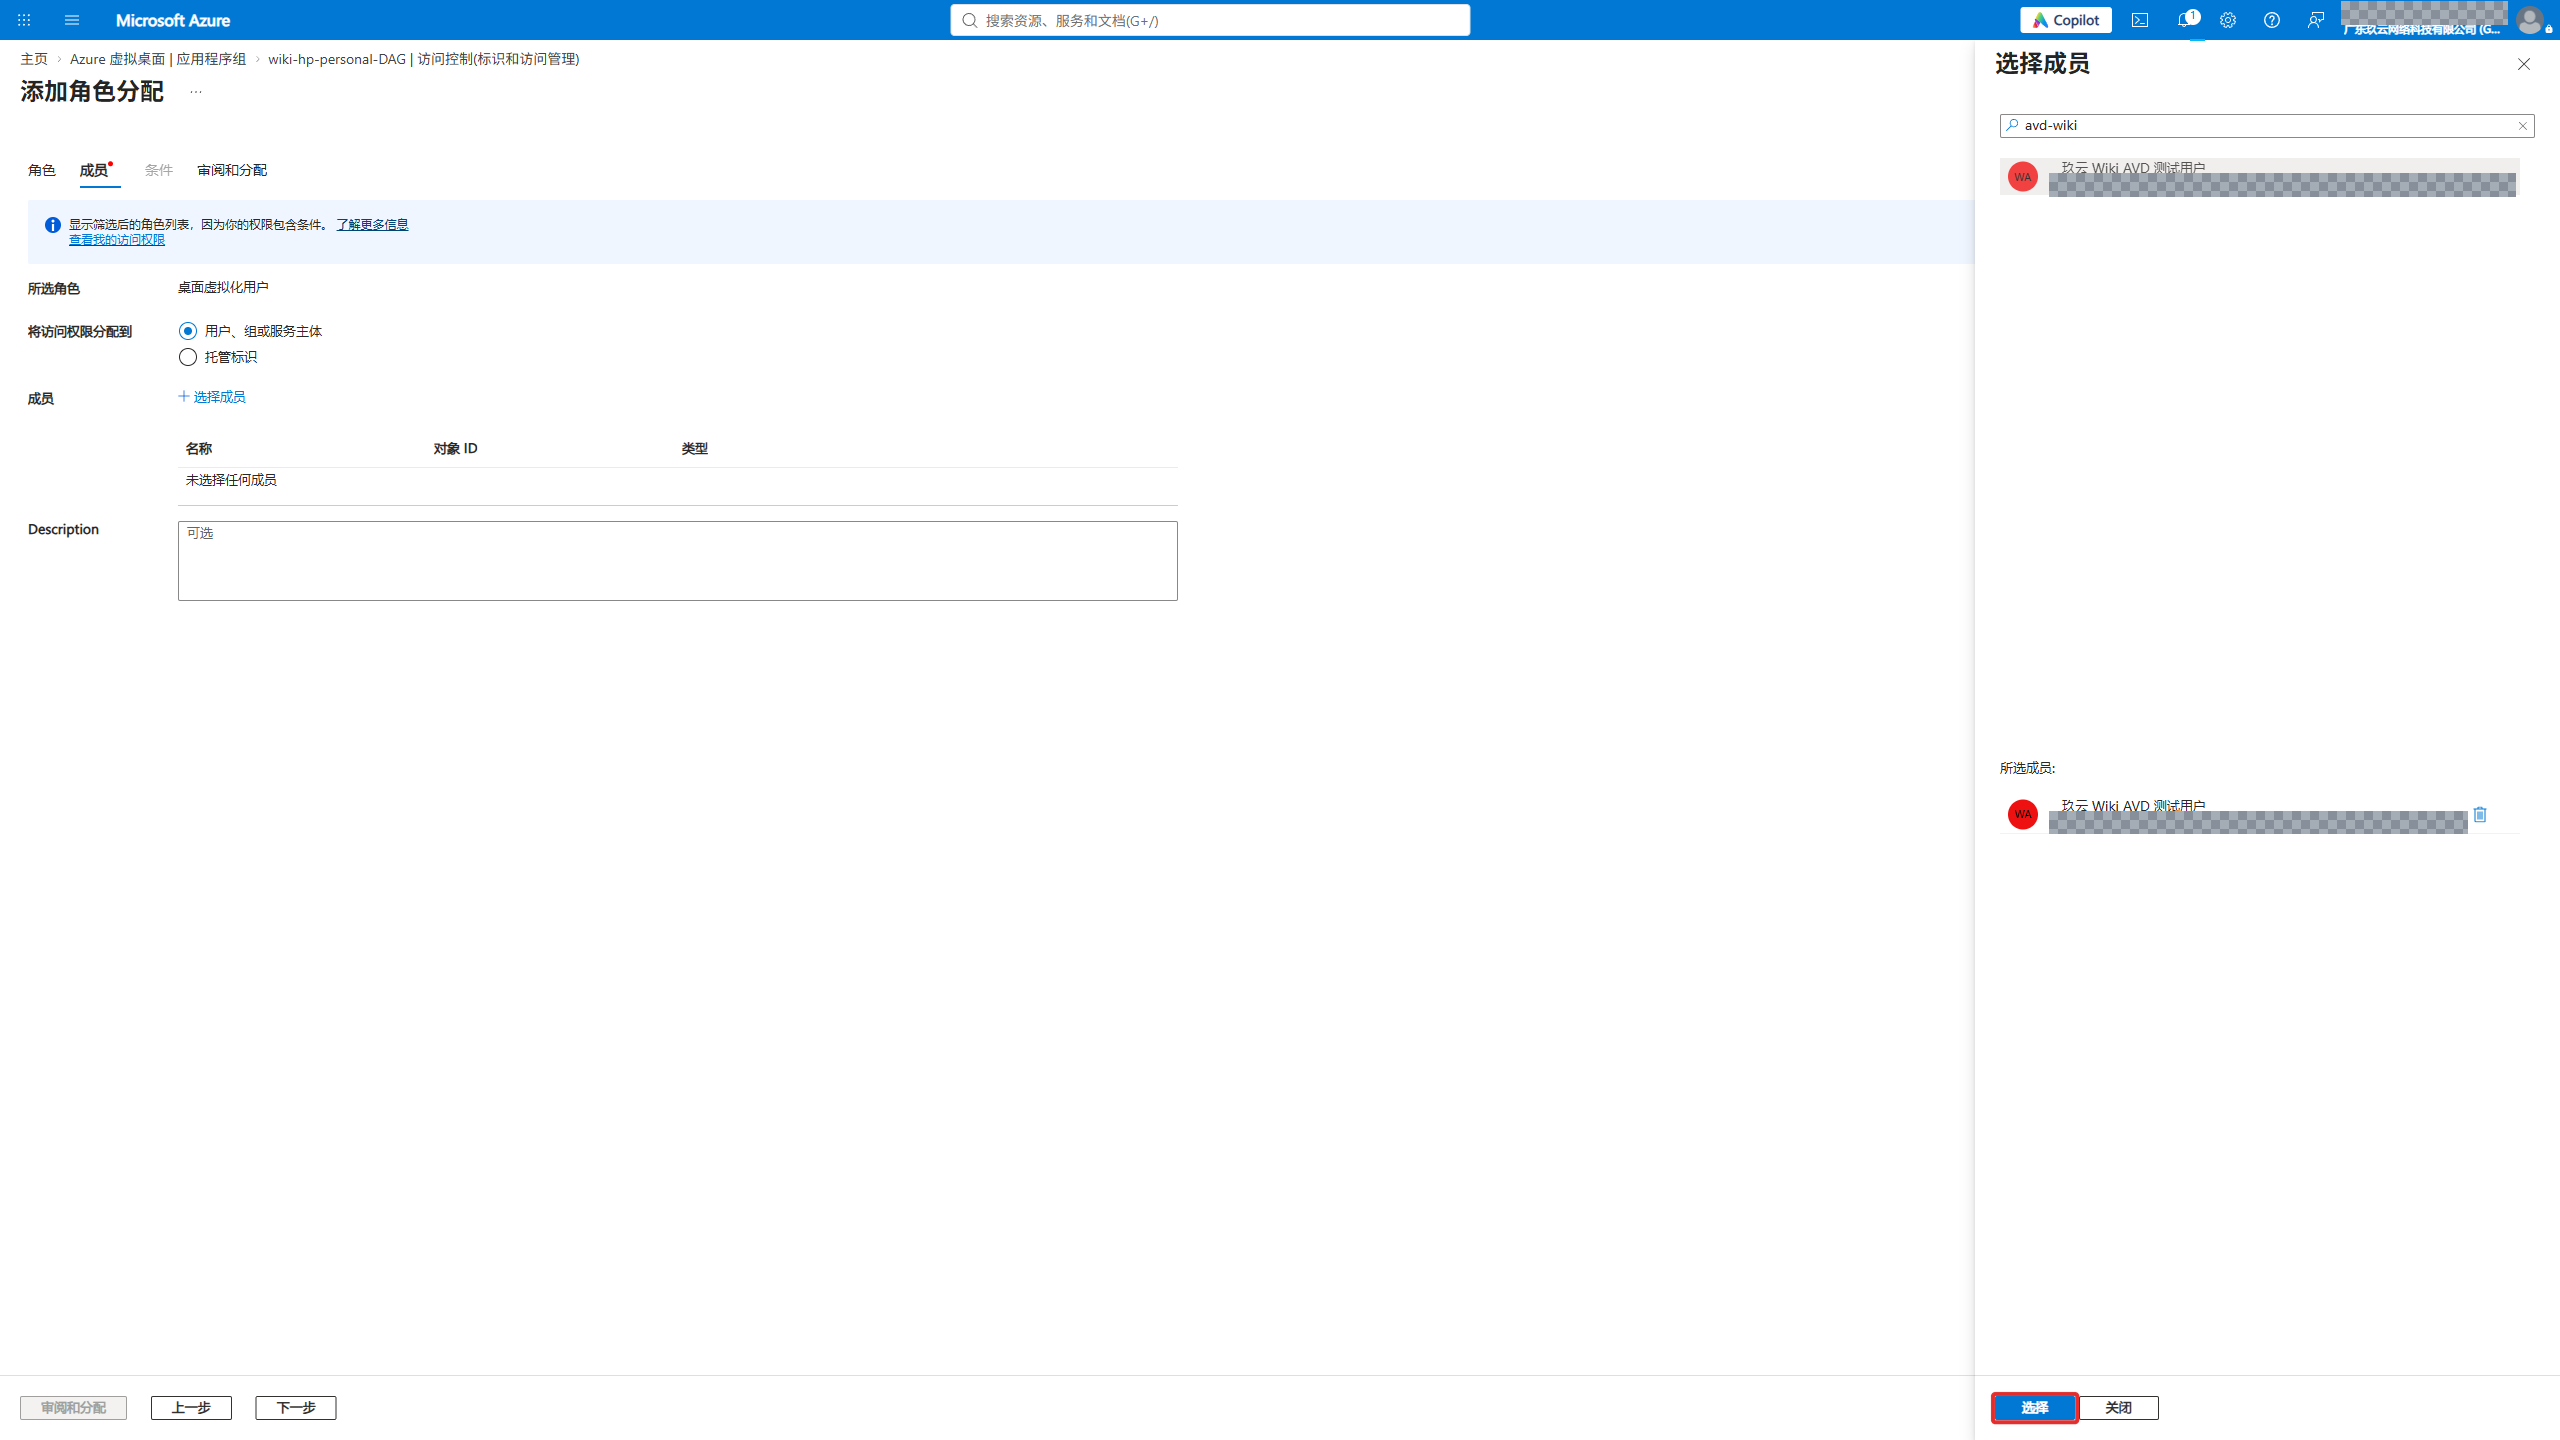
进入“成员”,点击“选择成员”,搜索测试用户并选择。审核范围必须是当前桌面应用程序组,再点击“审阅和分配”。

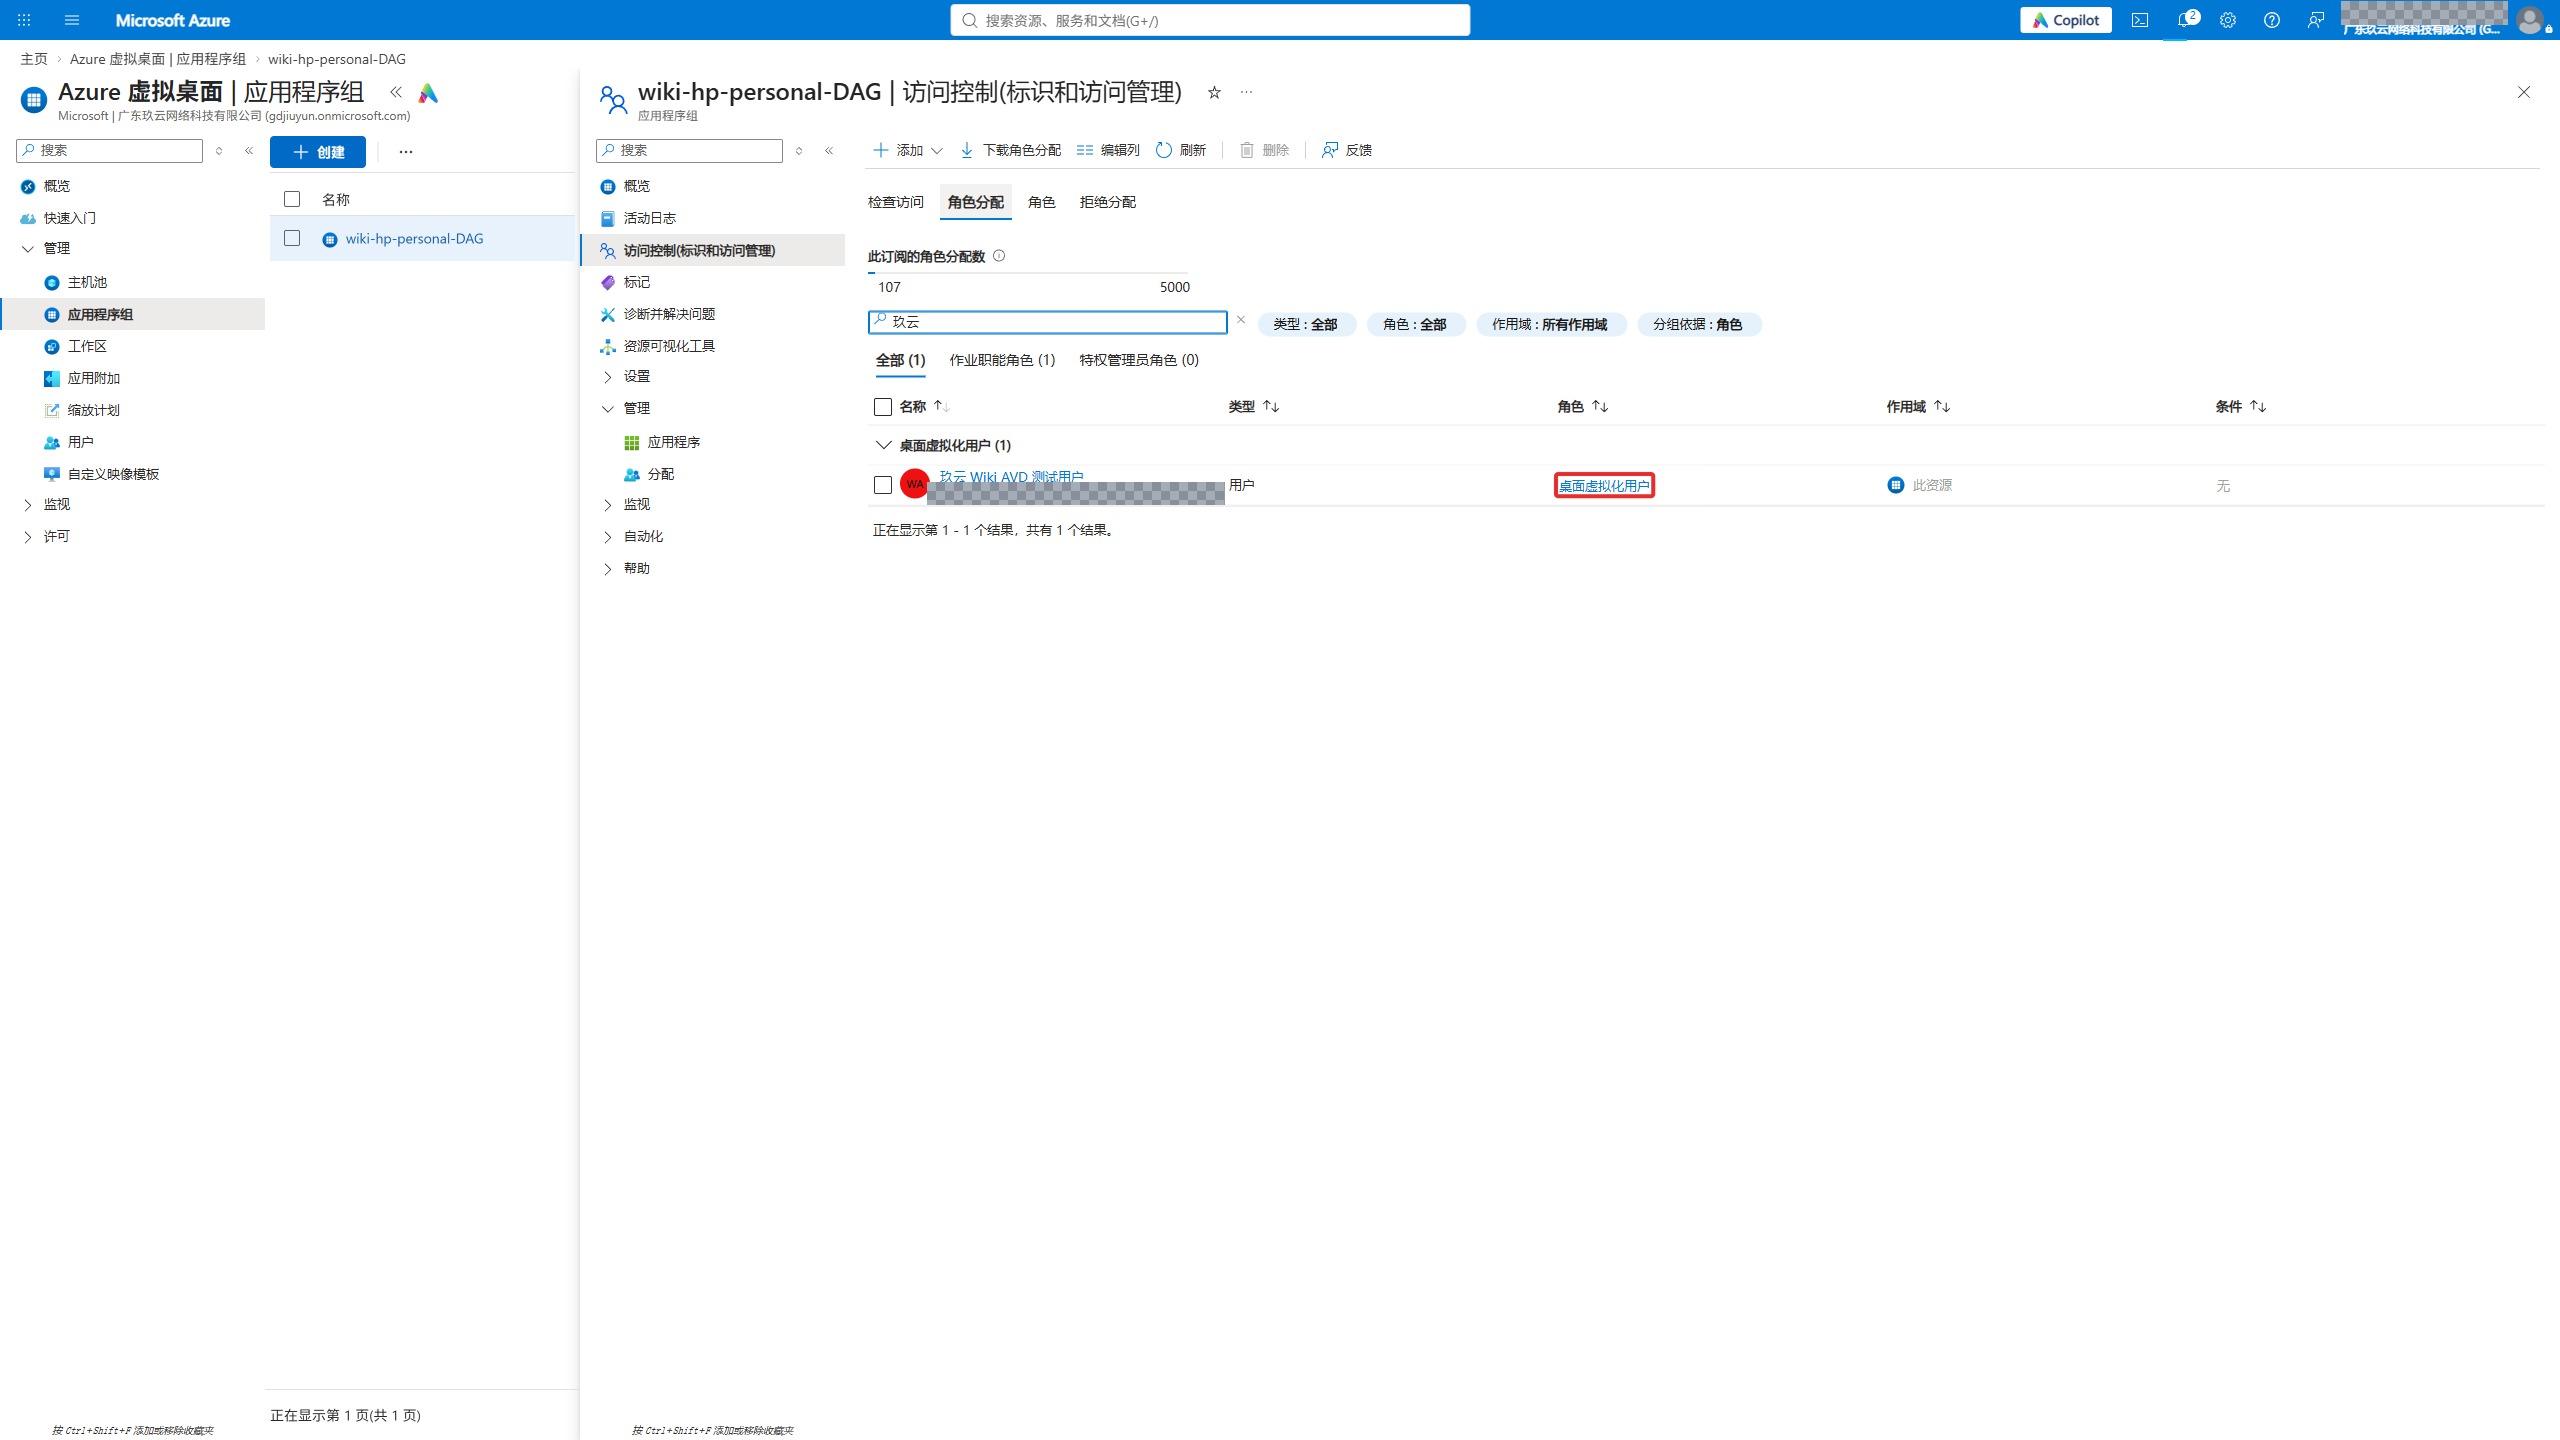
也可以使用应用程序组的“分配”入口添加用户。本次演示的该入口提示目录读取权限不足,因此使用 IAM 完成等效角色分配;没有因此扩大全租户权限。
3. 分配虚拟机用户登录
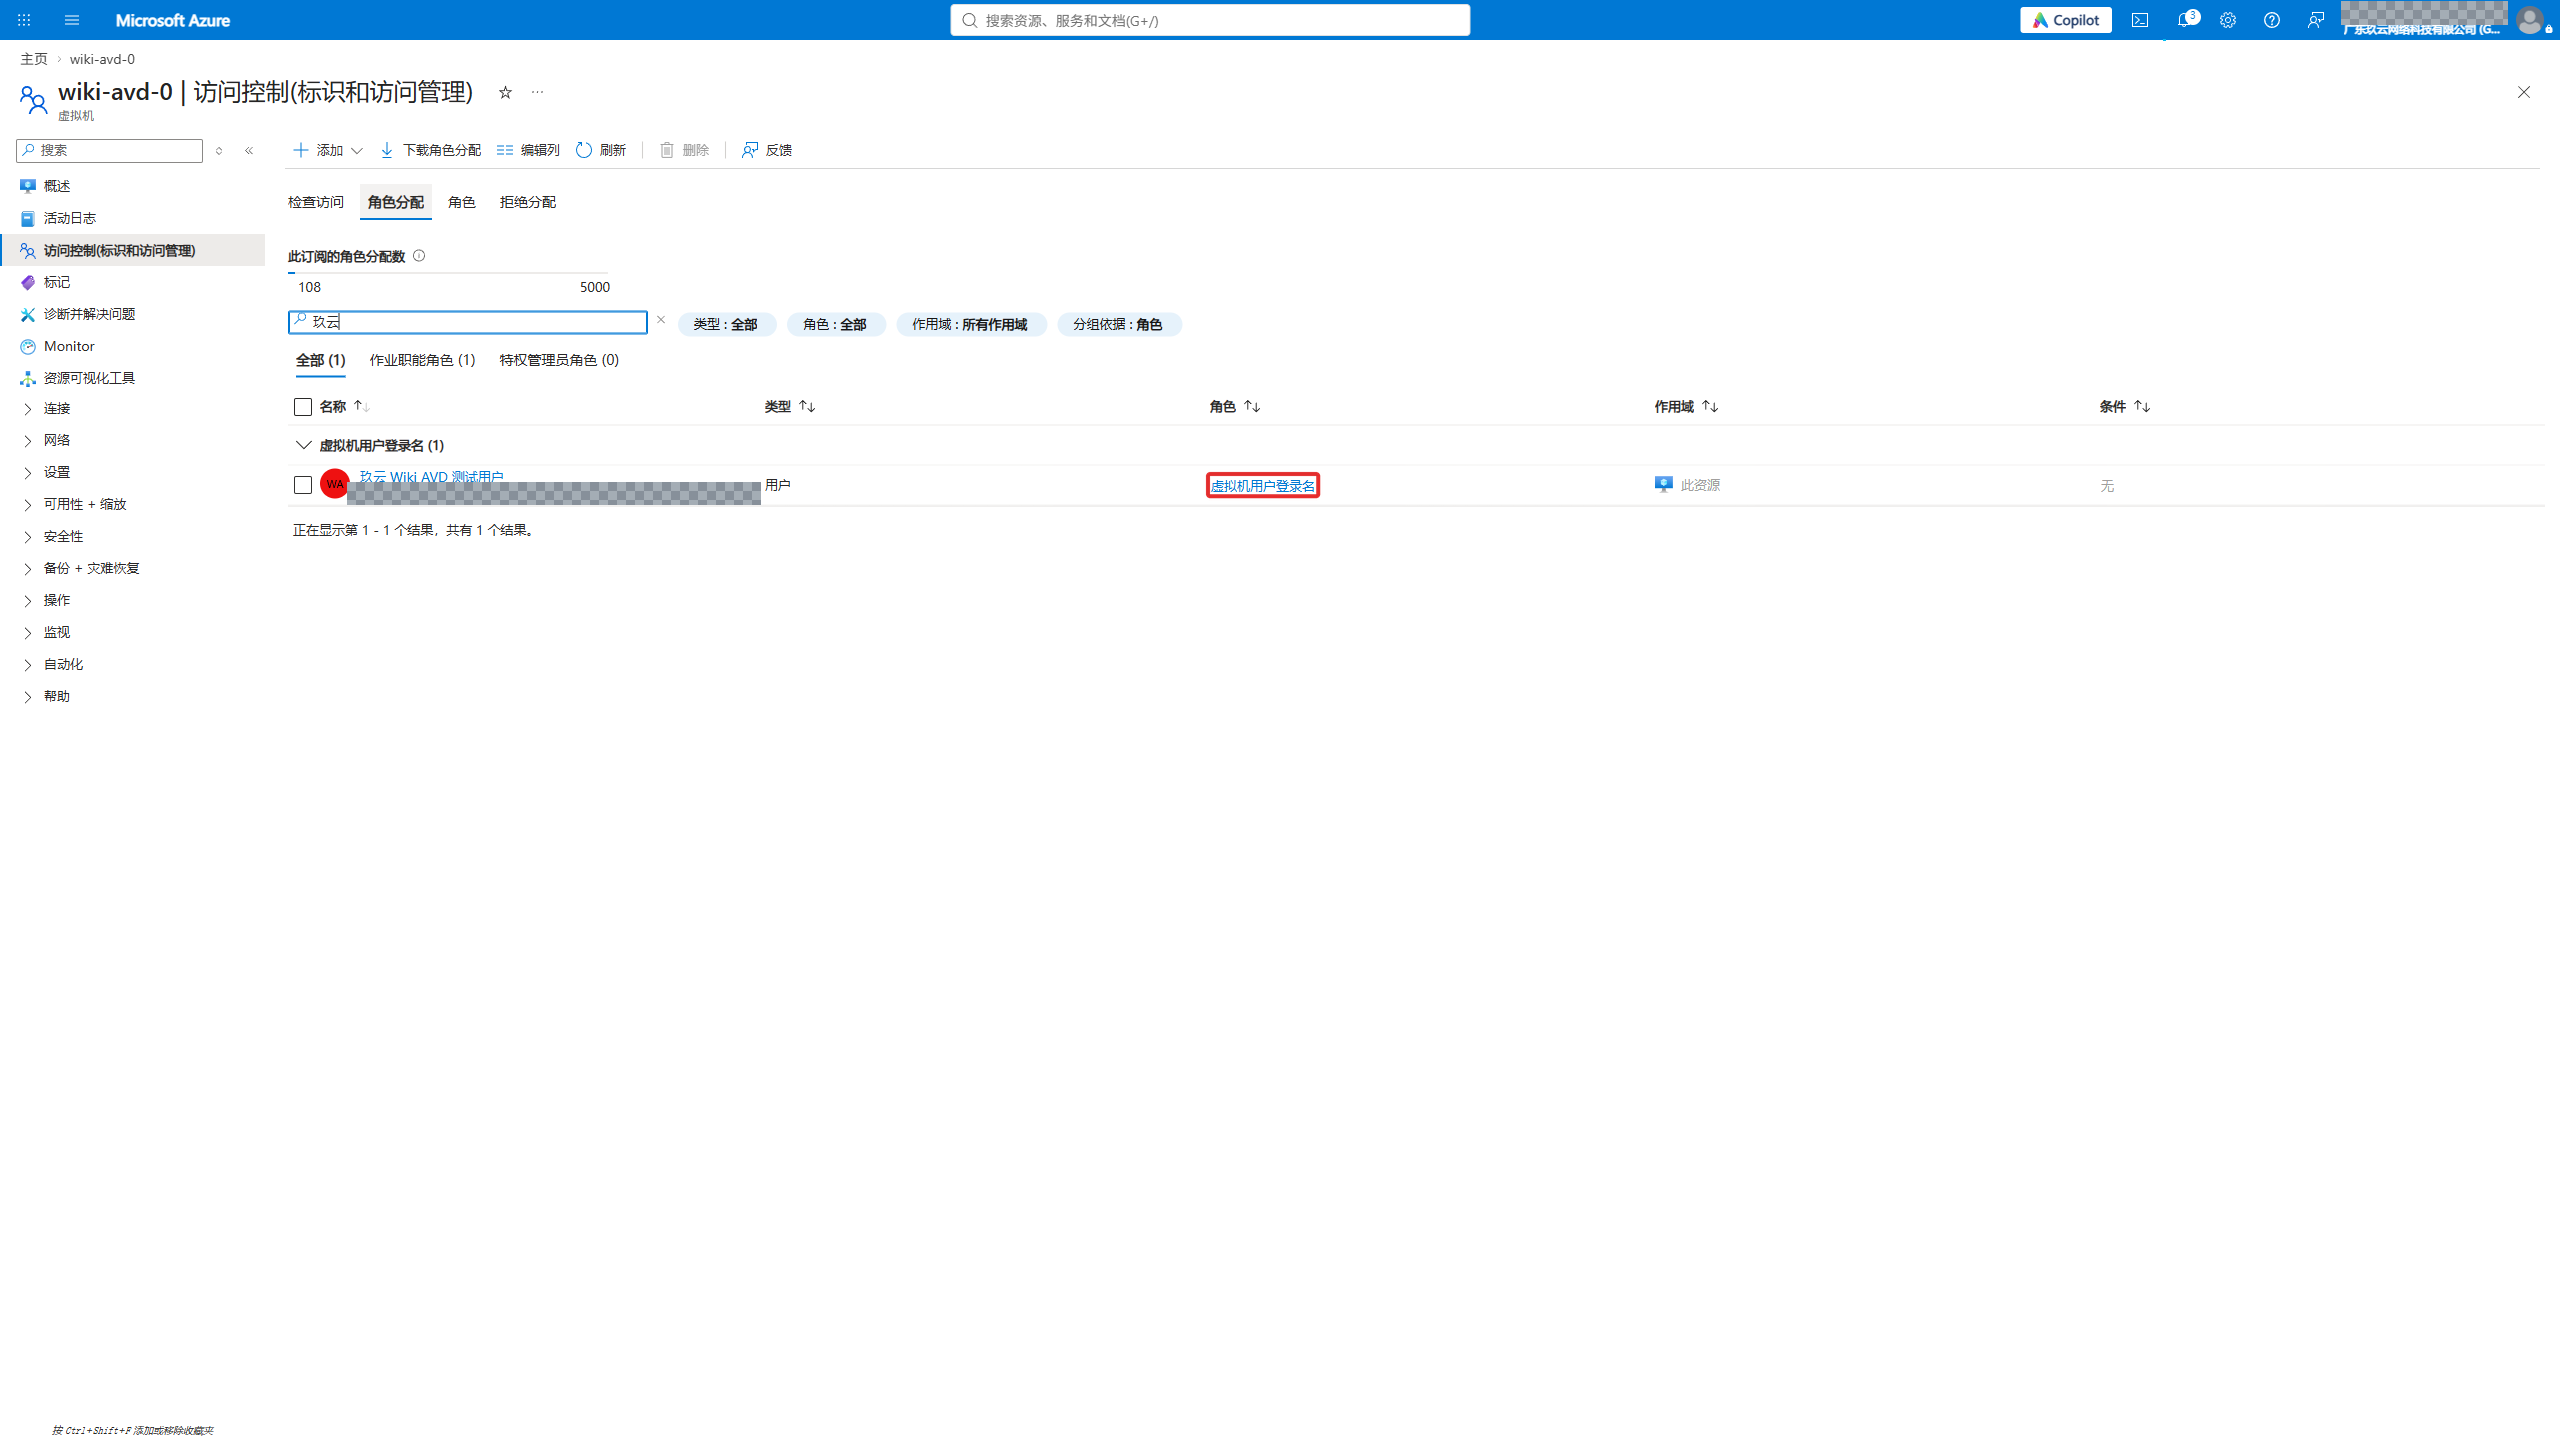
Section titled “3. 分配虚拟机用户登录”搜索并打开实际会话主机 VM,进入“访问控制(IAM)”→“添加角色分配”,选择“虚拟机用户登录名 / Virtual Machine User Login”。


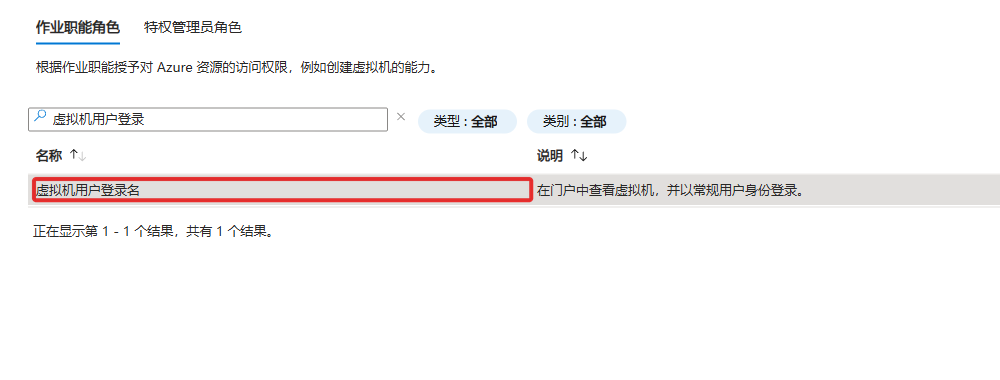
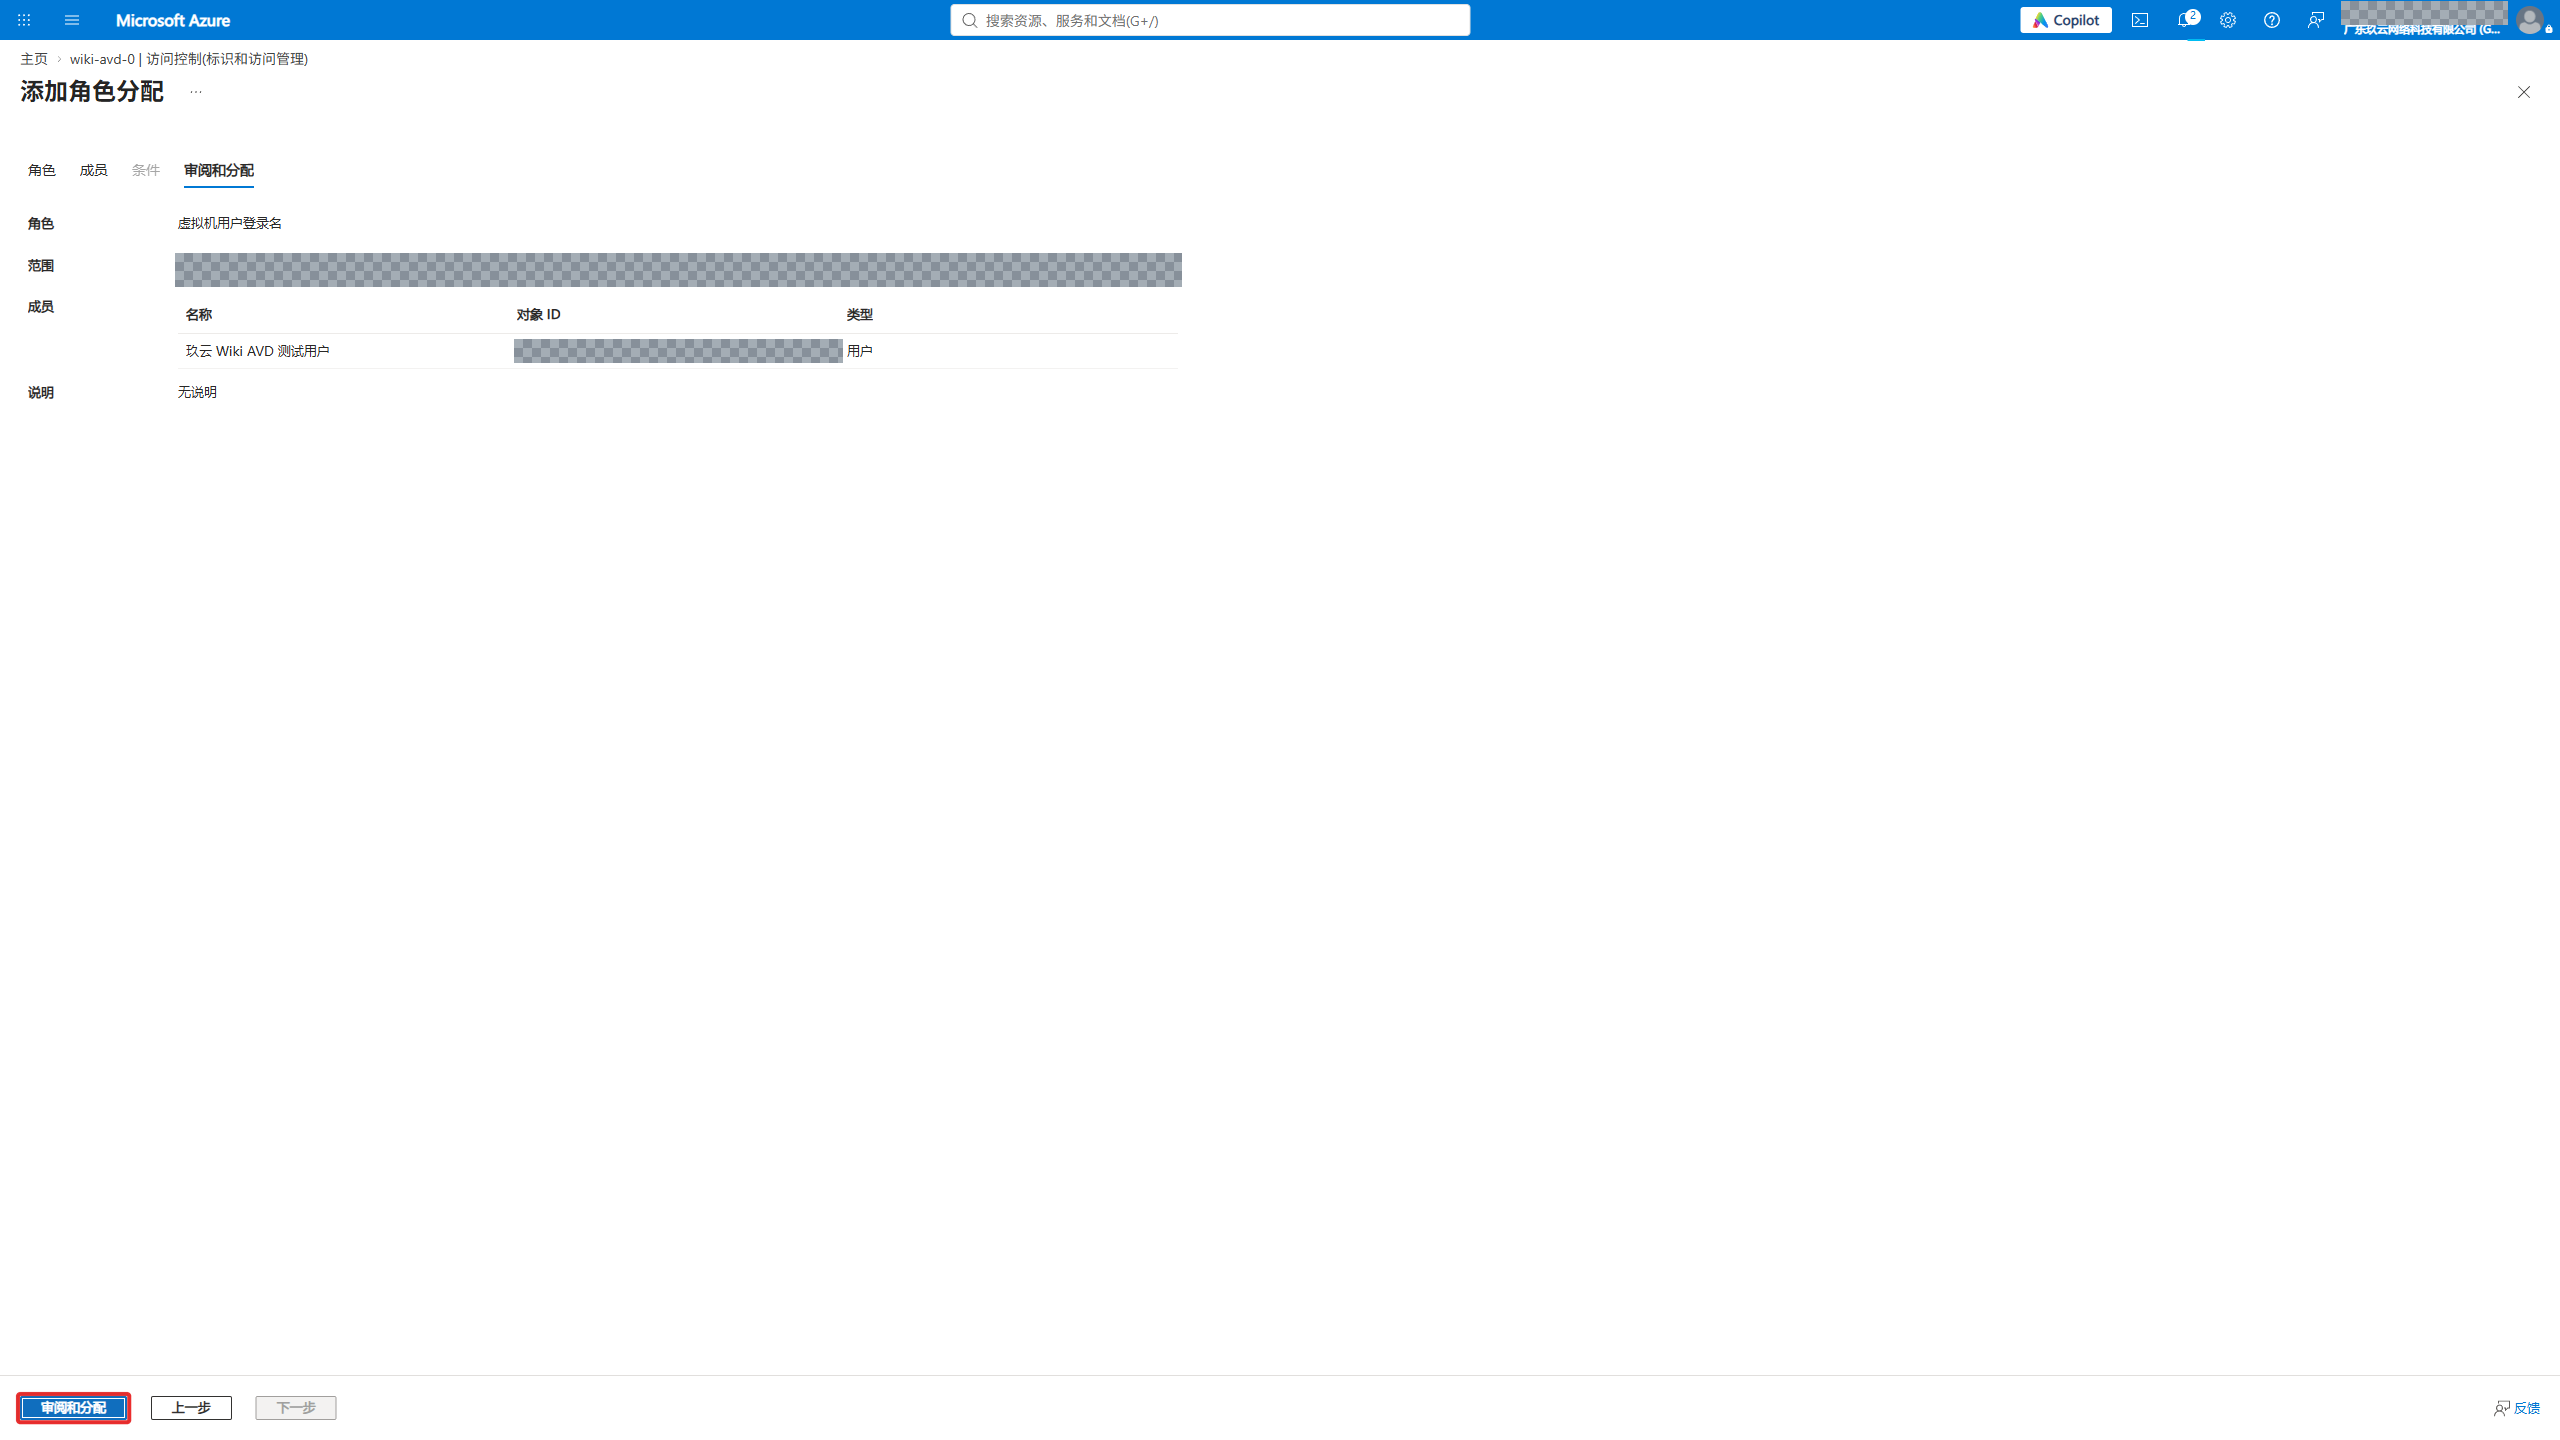
选择同一个测试用户,并核对分配范围是这台演示 VM,再保存。生产环境使用用户组及多台主机时,可根据规划把该角色放在适当资源组范围。
4. 启用主机池的 Entra 单一登录
Section titled “4. 启用主机池的 Entra 单一登录”先由具备相应权限的管理员确认租户级 Windows Cloud Login 前置设置。然后在主机池打开“设置 → RDP 属性 → 连接信息”,把 Microsoft Entra 单一登录设为“连接将使用 Microsoft Entra 身份验证来提供单一登录”,保存。

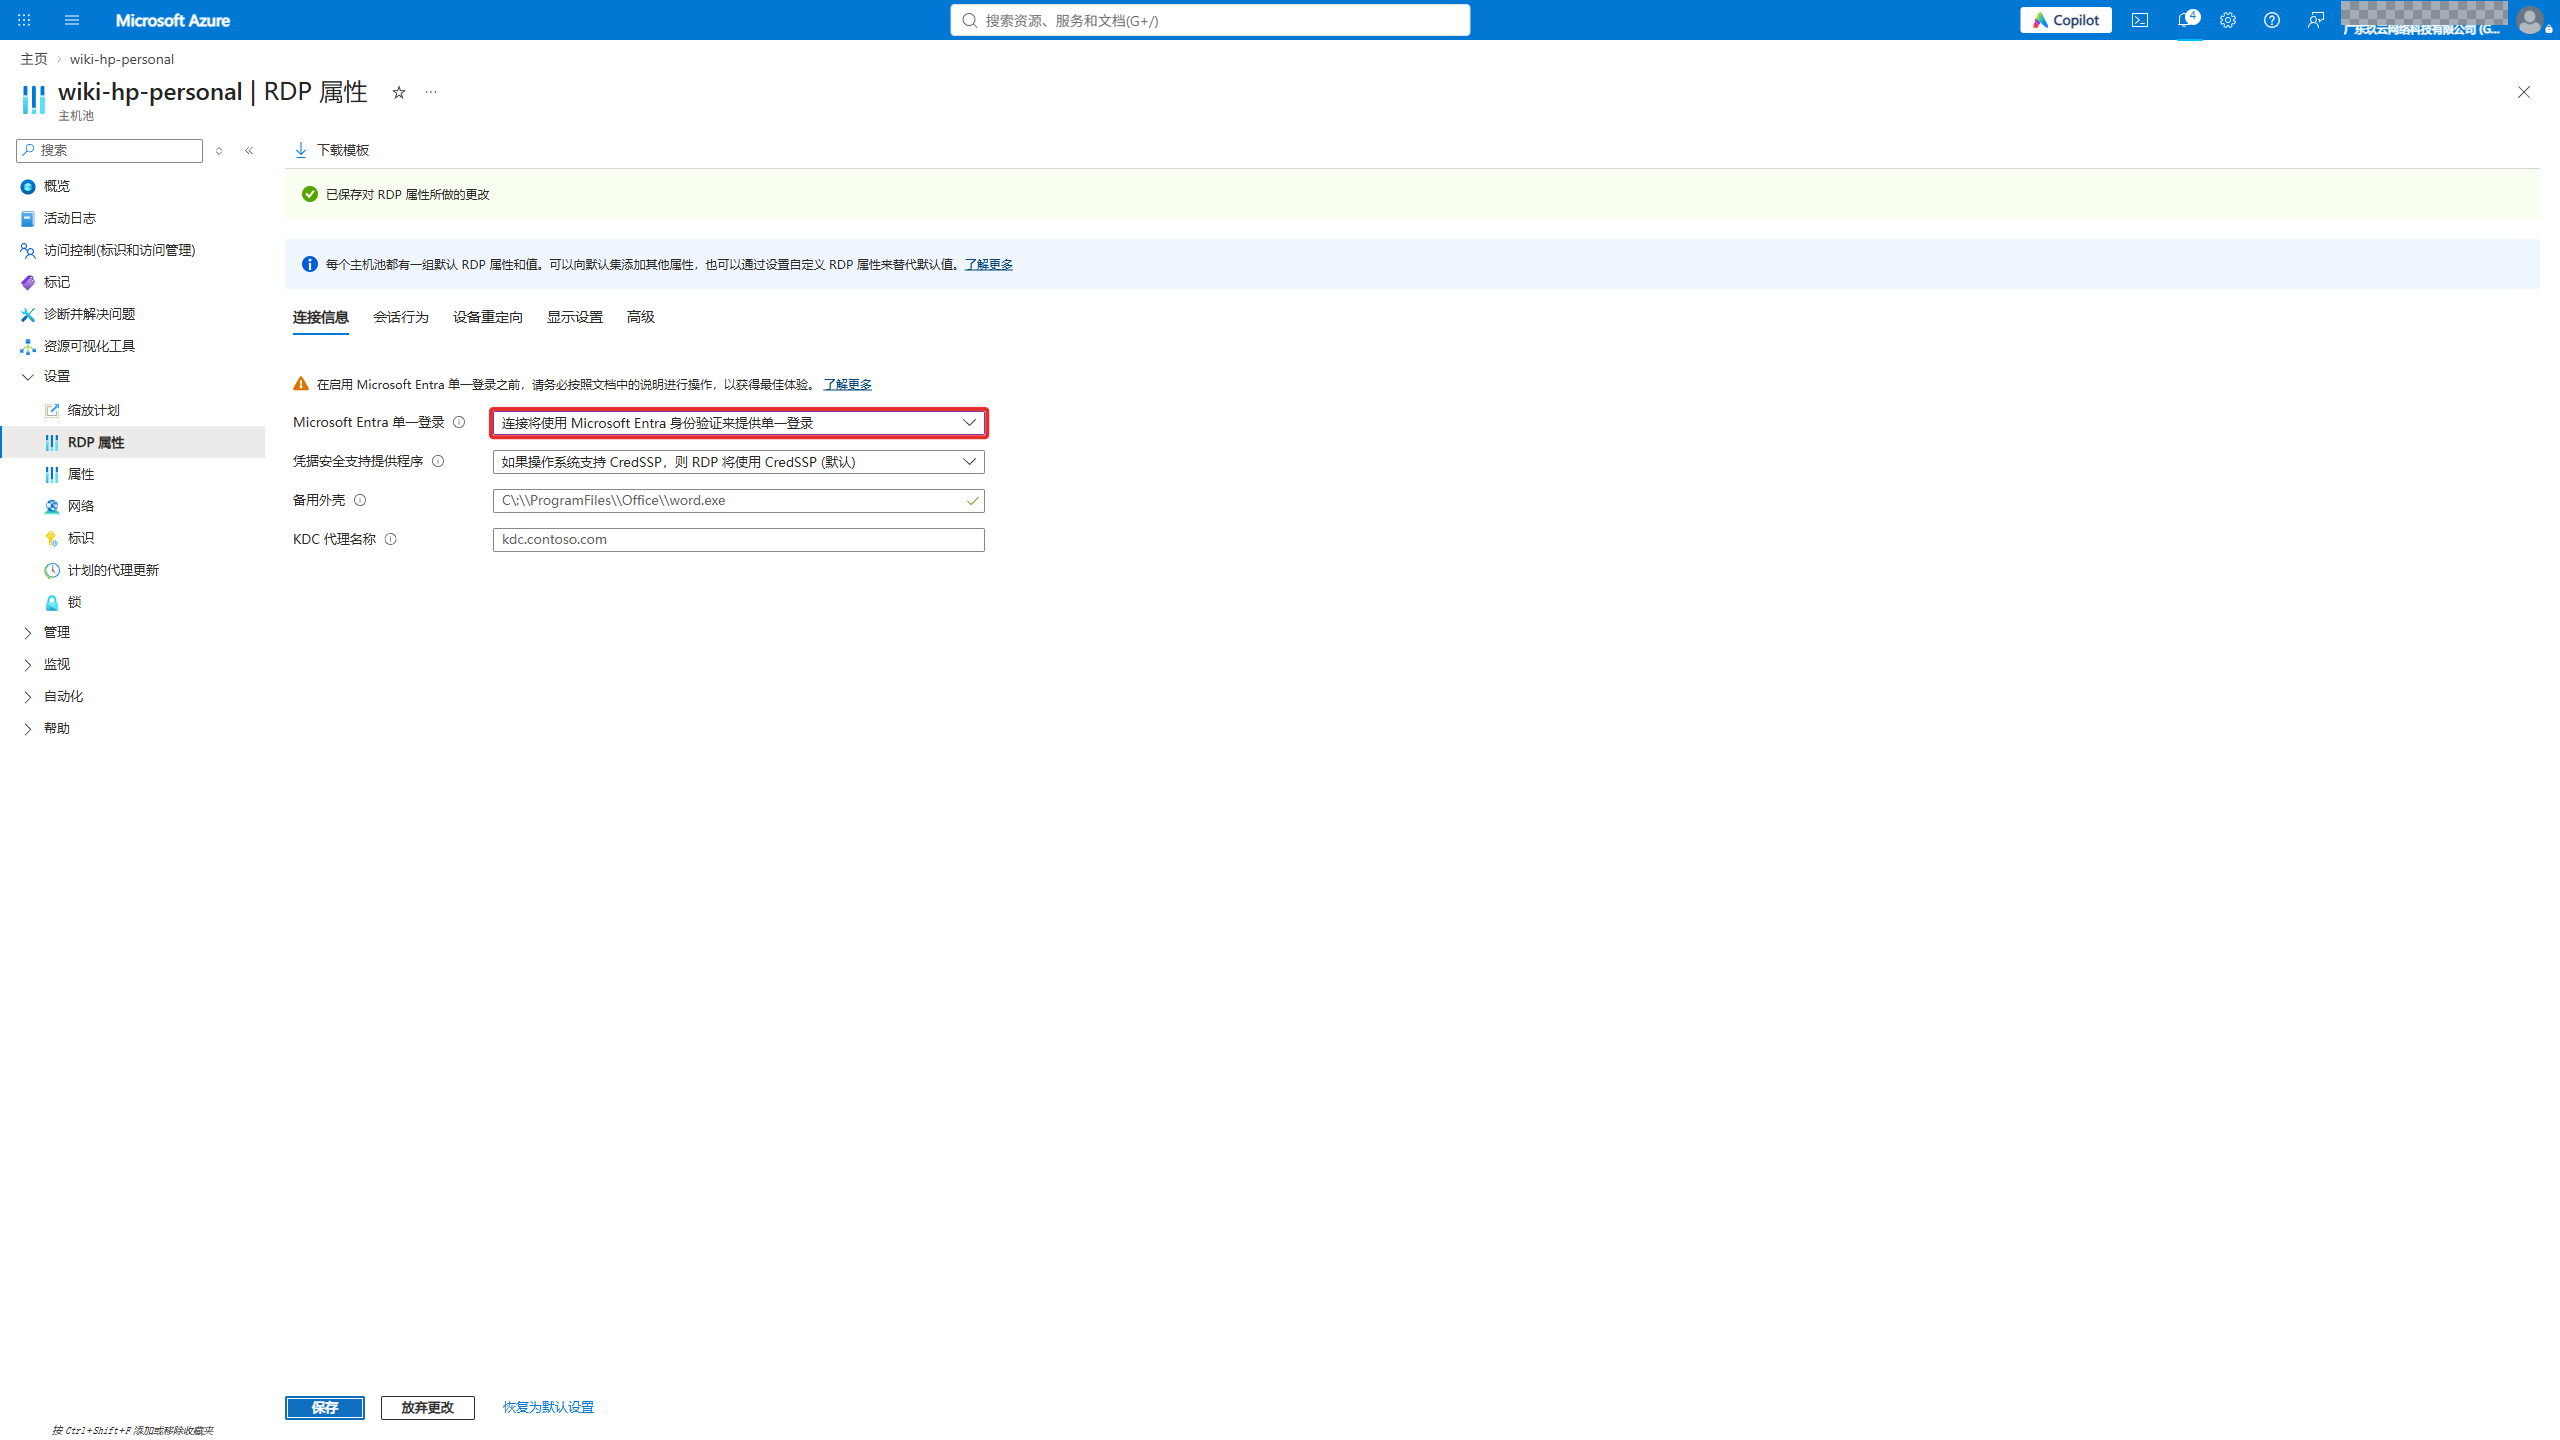
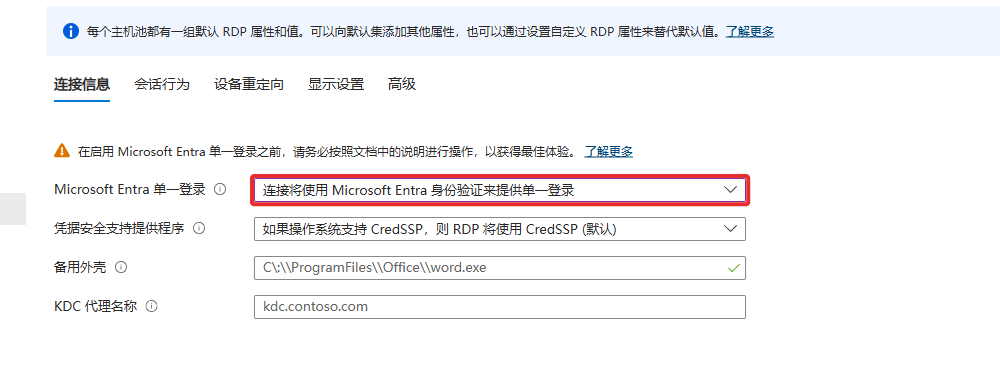
本示例回读的 RDP 属性包含 enablerdsaadauth:i:1。租户前置配置涉及 Entra 应用管理权限,不应为完成此步骤而把普通桌面用户设为管理员。